Du öffnest einen Onlineshop, möchtest nur ein Produkt ansehen und bekommst sofort ein Cookie-Banner angezeigt. Ein Klick auf „Alle akzeptieren“ bringt dich weiter, doch im Hintergrund ist damit oft mehr passiert als eine harmlose Einstellung. Analyse, Werbepixel und externe Dienste können ihre Arbeit aufnehmen, obwohl der Nutzer kaum erkennen konnte, wofür er eigentlich zugestimmt hat.
Genau deshalb ist Cookie Consent Management kein dekoratives Banner und auch kein einmaliges Datenschutzprojekt. Es ist ein technisches System, das Entscheidungen verständlich erfasst, an Browser, Tag Manager und Drittanbieter weitergibt und später wieder korrigierbar macht. Für Websites, Shops und SaaS-Anwendungen entscheidet diese Architektur darüber, ob Tracking rechtzeitig blockiert wird, ob Consent-Logs belastbar sind und ob Marketingdaten überhaupt sinnvoll interpretiert werden können.
Inhaltsverzeichnis
- Warum Cookie Consent Management heute unverzichtbar ist
- Grundbegriffe und Rollen im Cookie Consent Management verstehen
- Rechtliche Anforderungen nach DSGVO und TDDDG in Deutschland
- So funktioniert die technische Umsetzung im Browser und Tag Management
- Die richtige Consent Management Plattform auswählen
- Integration und Migration in Web- und SaaS-Projekten meistern
- Best Practices für DSGVO-konformes und zukunftssicheres Consent Management
Warum Cookie Consent Management heute unverzichtbar ist
Ein mittelständischer Onlineshop aus Nordrhein-Westfalen hatte vor dem Relaunch mehrere historisch gewachsene Skripte im Einsatz. Das Warenkorb-Modul brauchte ein funktionales Cookie, das Statistik-Tool lief direkt beim Seitenaufruf, und ein Marketing-Pixel wurde über einen Tag Manager eingebunden. Für Besucher sah alles nach einem einzigen Banner aus. Technisch waren es jedoch unterschiedliche Zwecke, Datenflüsse und Verantwortlichkeiten.
Ein gutes Consent-System trennt diese Ebenen. Der Shop kann den Warenkorb bereitstellen, ohne automatisch Marketing zu aktivieren. Wer Statistik erlauben möchte, kann das tun, während eine andere Person nur technisch erforderlichen Speicher zulässt. Diese Unterscheidung schützt nicht nur vor unzulässigen Zugriffen. Sie schafft auch eine klarere Grundlage für die Auswertung, weil ein Team weiß, welche Daten unter welcher Einwilligung entstanden sind.
Consent beeinflusst Vertrauen und Datenqualität
Nutzer entscheiden nicht nur, ob sie ein Banner wegklicken. Sie bilden sich ein Urteil über den Anbieter. Versteckte Ablehnungen, vorausgewählte Optionen oder unklare Zweckbeschreibungen wirken wie eine Tür, deren Schloss absichtlich kompliziert gebaut wurde. Eine verständliche Auswahl mit gleichwertigen Optionen signalisiert dagegen, dass das Unternehmen die Entscheidung ernst nimmt.
Die gesellschaftliche Relevanz zeigt sich auch an der Verbreitung der Technik. Consent-Management-Technologien werden laut BfDI-Datenbarometer zu Cookies und PIMS auf 22,9 % der Websites in Deutschland eingesetzt, also auf fast jeder vierten deutschen Website.
Praxisregel: Ein Banner ist erst dann professionell, wenn die Entscheidung des Nutzers technisch genauso zuverlässig umgesetzt wird, wie sie dargestellt wird.
Ohne saubere Steuerung entstehen mehrere Risiken gleichzeitig. Ein Skript startet zu früh, ein Widerruf erreicht nicht alle Systeme, oder ein Marketingteam deutet fehlende Daten als Kampagnenproblem. Mit einem skalierbaren Consent-State-System werden Einwilligungen dagegen zu einem nachvollziehbaren Signal, das alle beteiligten Systeme verwenden können.
Grundbegriffe und Rollen im Cookie Consent Management verstehen
Ein einfaches Bild hilft: Stell dir deine Website wie ein Haus mit mehreren Räumen vor. Das technisch erforderliche Cookie ist der Schlüssel zur Eingangstür, den der Dienst für den ausdrücklich gewünschten Besuch braucht. Ein Analyse-Tool erhält einen anderen Schlüssel, ein Werbepixel einen weiteren. Niemand sollte automatisch alle Schlüssel bekommen, nur weil er die Eingangstür öffnet.
Cookies und ähnliche Speichertechniken
Ein Cookie ist eine kleine Information, die eine Website im Browser speichert oder ausliest. Sie kann beispielsweise eine Sitzung stabil halten, einen Warenkorb wiedererkennen oder eine Präferenz speichern. Nicht jedes Cookie verfolgt Nutzer, aber jedes Cookie muss nach seinem Zweck betrachtet werden.
First-Party-Cookies stammen von der Website, die der Nutzer gerade besucht. Ein Shop kann damit beispielsweise den Warenkorb oder eine Spracheinstellung verwalten. Third-Party-Cookies werden dagegen durch externe Anbieter gesetzt oder ausgelesen, etwa durch Werbe-, Video- oder Analyseplattformen. Die technische Herkunft allein entscheidet noch nicht über die rechtliche Zulässigkeit, sie ist aber für die Datenflussanalyse wichtig.
Auch Local Storage, Pixel, Fingerprinting und ähnliche Verfahren gehören in die Betrachtung, wenn sie Informationen auf dem Endgerät speichern oder darauf zugreifen. Ein Consent Audit darf deshalb nicht nur nach Dateien suchen, die im Browser „Cookie“ heißen. Es muss die gesamte Kette aus Skripten, Requests, Speicherzugriffen und nachgelagerten Diensten erfassen.
Einwilligung und berechtigtes Interesse
Einwilligung bedeutet, dass eine Person eine informierte und aktive Entscheidung für einen bestimmten Zweck trifft. „Berechtigtes Interesse“ ist dagegen eine datenschutzrechtliche Grundlage für bestimmte Verarbeitungen. Diese Grundlage ersetzt nicht automatisch die vorherige Einwilligung, wenn ein Dienst auf Informationen des Endgeräts zugreift.
Ein praktisches Beispiel macht die Abgrenzung greifbar:
- Warenkorb: Ein Sitzungsmechanismus kann für den ausdrücklich gewünschten Einkauf erforderlich sein.
- Statistik: Ein Analyse-Skript braucht eine eigene Prüfung und darf nicht einfach zusammen mit der Seite starten.
- Marketing: Ein Werbepixel oder Retargeting-Dienst gehört in einen klar getrennten Einwilligungszweck.
Die wichtigsten Rollen
Der Website-Betreiber ist häufig Verantwortlicher für die Verarbeitung. Der Besucher ist die Person, deren Entscheidung erfasst wird. Ein Analyse-, Werbe- oder Videodienst ist ein Drittanbieter, der je nach Einbindung eigene Verantwortlichkeiten und Datenflüsse mitbringt.
Diese Rollen sollten im Consent-Tool sichtbar werden. Eine Auswahl wie „Marketing“ reicht allein nicht, wenn Nutzer nicht erkennen können, welche Anbieter beteiligt sind und welche Verarbeitung damit verbunden ist.
Rechtliche Anforderungen nach DSGVO und TDDDG in Deutschland
Für die Praxis lässt sich die rechtliche Prüfung mit einer einfachen Frage beginnen: Wird eine Information auf dem Endgerät gespeichert oder von dort ausgelesen, und ist das für den ausdrücklich gewünschten Dienst unbedingt erforderlich? Wenn die Antwort auf den zweiten Teil nein lautet, braucht der Zugriff grundsätzlich eine vorherige Einwilligung.
Der historische Wendepunkt war das Inkrafttreten des TTDSG am 1. Dezember 2021. Seitdem bestimmt § 25 Abs. 1, dass das Speichern oder Auslesen von Informationen auf Endgeräten grundsätzlich nur mit vorheriger Einwilligung erlaubt ist. Ausgenommen sind nur „unbedingt erforderliche“ Cookies. Die Datenschutzaufsichtsbehörden konkretisierten diese Regeln am 22. Dezember 2021 in ihrer Orientierungshilfe für Telemedienanbieter. Das ist in der Übersicht zu Datenschutzinformationen von TIXPI sinnvoll im Zusammenhang mit den allgemeinen Informationspflichten einzuordnen.
Die Entscheidungslogik für einen Shop
Nehmen wir einen Shop mit drei Funktionen. Der Warenkorb soll Produkte während des Einkaufs behalten. Ein Statistikdienst soll Nutzungsmuster auswerten. Ein Marketing-Pixel soll Zielgruppen für Kampagnen bilden.
Der Warenkorb kann unter die Ausnahme für einen ausdrücklich gewünschten Dienst fallen, wenn der Speicherzugriff dafür unbedingt erforderlich ist. Statistik und Marketing dürfen dagegen nicht einfach vorausgewählt werden. Die Einwilligung muss freiwillig, spezifisch, informiert, eindeutig und vorherig erfolgen.
Die Datenschutzaufsicht verlangt außerdem eine getrennte Zustimmung für unterschiedliche Verarbeitungsvorgänge. Das bedeutet, dass ein CMP Zwecke, beteiligte Anbieter und Verarbeitungsvorgänge einzeln abbilden muss. Ein einziger, undifferenzierter Button für alle optionalen Zwecke reicht als sorgfältige Gestaltung nicht aus.
Was ein rechtssicheres Banner sichtbar macht
Ein Banner ist ein Informationsinstrument. Es sollte deshalb verständlich erklären, wer verantwortlich ist, welche Zwecke verfolgt werden, welche Datenarten betroffen sind, wie lange Informationen gespeichert werden, welche Rechtsgrundlage gilt und ob Drittlandübermittlungen möglich sind. Der Widerruf muss jederzeit möglich und so einfach wie die Erteilung sein.
Eine faire Oberfläche stellt Akzeptieren und Ablehnen auf gleichwertiger Ebene dar. Vorausgewählte Checkboxen für Tracking oder Drittanbieter erzeugen keine wirksame aktive Einwilligung. Wer „nur erforderliche Dienste“ auswählen möchte, darf dafür keinen schwer auffindbaren Unterdialog durchlaufen müssen.
So funktioniert die technische Umsetzung im Browser und Tag Management
Der Browser sollte zunächst einen möglichst kleinen, neutralen Zustand kennen. Beim ersten Seitenaufruf darf der Consent-Manager die Auswahloberfläche anzeigen und notwendige Funktionen bereitstellen. Optionale Tags bleiben blockiert, bis ein passender Zweck aktiv bestätigt wurde.

Vom Klick zum Consent State
Ein sauberer Ablauf besteht aus mehreren klaren Schritten:
- Erkennung: Die CMP prüft, ob bereits eine gültige Präferenz vorliegt.
- Auswahl: Der Nutzer entscheidet nach Zwecken und gegebenenfalls nach Anbietern.
- Speicherung: Die CMP legt den Consent State mit Version, Zeitpunkt und Auswahl ab.
- Aussteuerung: Der Tag Manager löst nur Tags aus, deren Zweck freigegeben ist.
- Widerruf: Eine dauerhaft erreichbare Einstellung erlaubt Änderungen und löst die Aktualisierung aus.
Der zentrale Begriff ist Consent State. Er beschreibt nicht nur „ja“ oder „nein“, sondern den Zustand je Zweck. Analytics kann erlaubt sein, Marketing abgelehnt und Personalisierung noch nicht entschieden. Tag Manager, Server und nachgelagerte Systeme müssen dieselbe Logik verwenden, statt jeweils eigene Annahmen zu treffen.
Die technische Konsequenz aus § 25 TDDDG ist eindeutig: Tracking-, Marketing- und Drittanbieter-Cookies dürfen nicht vorab aktiviert werden. Die Erläuterungen zu Telemediendatenschutz und Cookies beschreiben, warum vorausgewählte Checkboxen keine wirksame Einwilligung erzeugen. In der Praxis müssen optionale Skripte deshalb vor dem Opt-in blockiert bleiben.
Technischer Prüfpunkt: Öffne die Website in einem frischen Browserprofil und kontrolliere nicht nur Cookies, sondern auch Requests, Local Storage, eingebettete Inhalte und serverseitige Weiterleitungen vor der Auswahl.
Ein SaaS-Projekt kann beispielsweise den Tag Manager so konfigurieren, dass Analytics erst nach dem Zwecksignal startet. Werbeplattformen erhalten nur dann Daten, wenn der entsprechende Zustand aktiv ist. Bei sensiblen Datenflüssen kann eine serverseitige Auslieferung die Kontrolle verbessern, sie ersetzt aber nicht die erforderliche Einwilligung.
Ein jederzeit sichtbarer Link wie „Einwilligung ändern“ gehört ebenfalls zur Architektur. Er muss den gespeicherten Zustand öffnen, aktualisieren und bei einem Widerruf verhindern, dass bereits eingebundene Systeme weiterarbeiten. Für die Planung komplexer Schnittstellen ist eine Software-Architektur-Beratung in Münster und NRW ein passender technischer Kontext.
Das folgende Video kann den technischen Ablauf ergänzen. Es sollte jedoch immer mit einer eigenen Prüfung der konkreten Tag-Konfiguration verbunden werden.
Die richtige Consent Management Plattform auswählen
Die Auswahl einer CMP beginnt nicht mit der Farbe des Banners. Entscheidend ist, ob das System die gewünschte Architektur unterstützt, Datenflüsse nachvollziehbar dokumentiert und ohne unnötige Drittlandabhängigkeiten betrieben werden kann. Für ein EU-only-Projekt gehören Hosting, Support, Unterauftragsverarbeiter und Schnittstellen gemeinsam auf den Prüfstand.
Die Datenschutzkonferenz verlangt, dass Einwilligungen informiert, ausdrücklich und vorherig erfolgen und unterschiedliche Verarbeitungsvorgänge getrennt bestätigt werden, wie die Zusammenfassung der aktualisierten Orientierungshilfe für Webseiten- und App-Betreiber erläutert. Eine CMP muss diese Anforderung im Datenmodell abbilden, nicht nur in der Oberfläche.
Entscheidungsmatrix für EU-only Projekte
| Kriterium | Worauf achten | Warum wichtig für DSGVO |
|---|---|---|
| Hosting und Betrieb | EU-Standort, transparente Unterauftragsverarbeiter, klare Administrationszugriffe | Reduziert unklare Datenflüsse und erleichtert die Dokumentation |
| Zweckgranularität | Getrennte Zustände für Statistik, Marketing, Personalisierung und weitere Zwecke | Unterstützt spezifische Einwilligungen |
| Anbietersteuerung | Einzelne Drittanbieter sichtbar und steuerbar | Verhindert pauschale Freigaben ohne ausreichende Information |
| Consent-API | Dokumentierte Schnittstellen für Browser, Tag Manager und Backend | Macht den Consent State systemübergreifend nutzbar |
| Audit-Logs | Version, Zeitpunkt, Auswahl und Widerruf nachvollziehbar | Erleichtert Nachweis und Fehleranalyse |
| Performance | Frühes Blocking ohne unnötige Verzögerung der Website | Verbindet Datenschutz mit nutzbarer Ladeerfahrung |
| Barrierefreiheit | Tastaturbedienung, klare Kontraste, verständliche Fokusführung | Macht die Entscheidung für mehr Menschen zugänglich |
| IAB-TCF-Unterstützung | Nur wenn der konkrete Werbe- und Publisher-Stack sie wirklich benötigt | Vermeidet unnötige Komplexität bei der Anbieterkommunikation |
Für Shopify ist die Integration in Theme, Checkout-nahe Funktionen und Marketing-Apps entscheidend. Bei SaaS-Anwendungen kommen Single-Sign-on, mehrere Subdomains und unterschiedliche Frontends hinzu. Eine CMP, die nur ein Banner einbindet, aber keine konsistente API liefert, wird bei solchen Projekten schnell zum Engpass.
Bewerte deshalb einen Anbieter mit einem Testlauf. Lade die wichtigsten Seiten ohne Einwilligung, prüfe die Netzwerkaktivität, ändere einzelne Zwecke und simuliere einen Widerruf. Erst wenn diese Abläufe nachvollziehbar funktionieren, lohnt sich die Detailprüfung von Design und Lizenzmodell.
Integration und Migration in Web- und SaaS-Projekten meistern
Bei einer Migration scheitert Cookie Consent selten am eigentlichen Banner. Die schwierigen Stellen liegen in alten Tags, unklaren Zuständigkeiten und Integrationen, die niemand mehr vollständig dokumentiert hat. Ein Shop kann beispielsweise Pixel im Theme, in einer App, im Tag Manager und in einem externen Checkout verwenden. Jeder einzelne Baustein muss in denselben Consent State eingebunden werden.
Ein realistischer Migrationsablauf
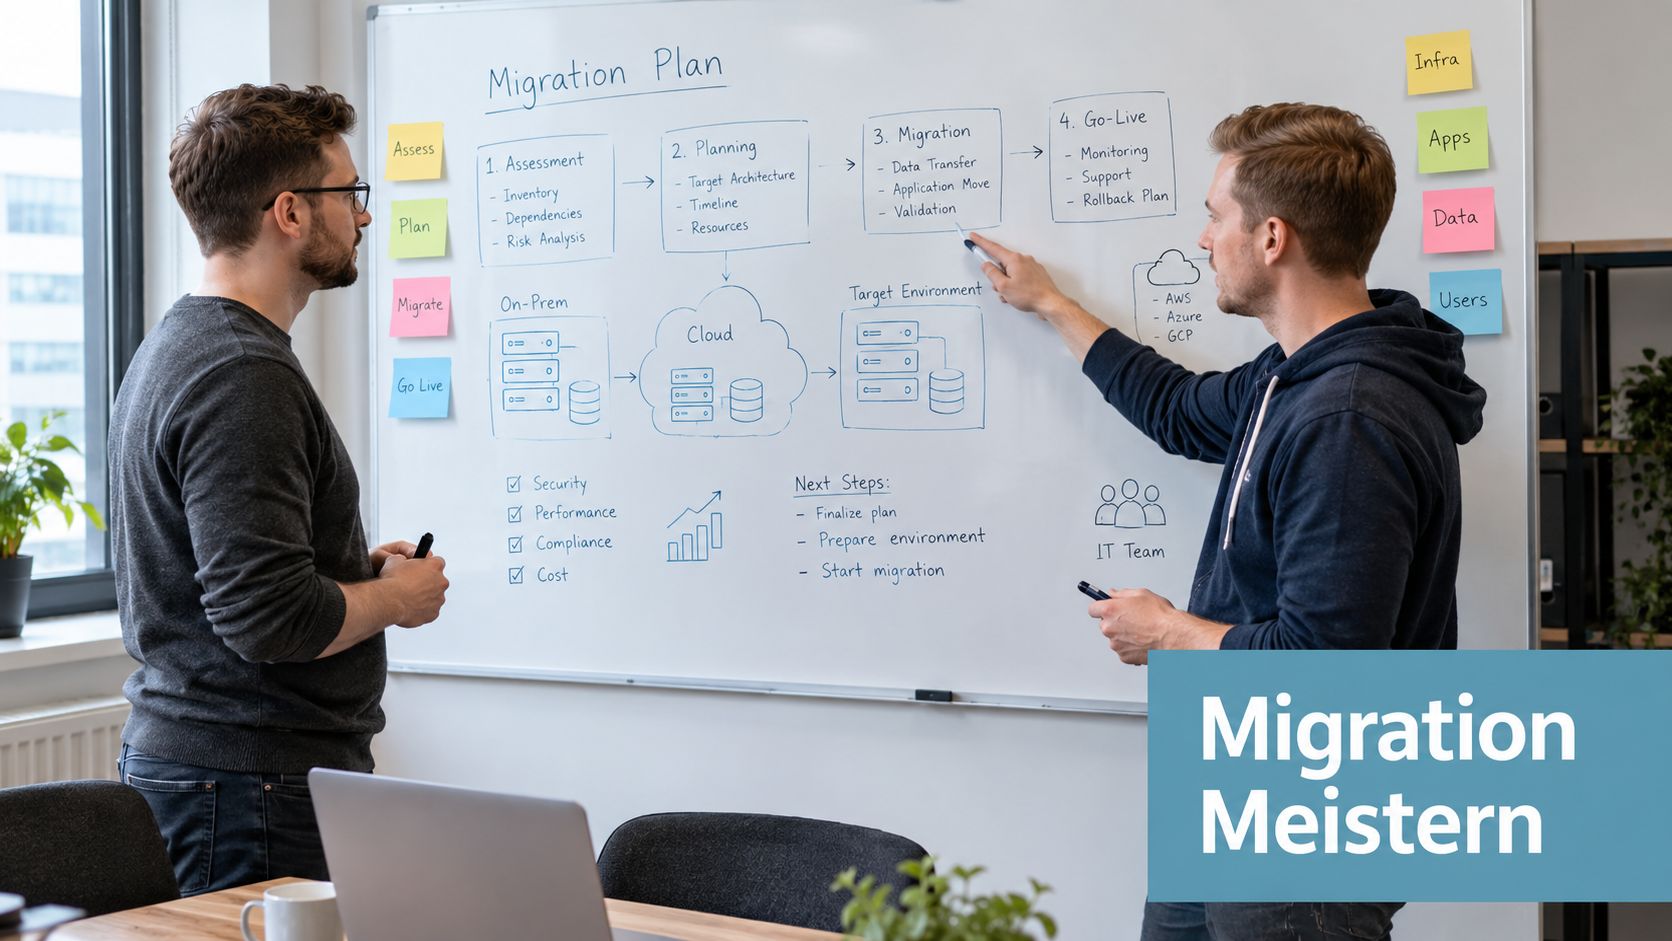
Ein bewährtes Vorgehen beginnt mit einer Bestandsaufnahme. Das Team crawlt zentrale Seitentypen, prüft Browser-Speicher und Netzwerkverbindungen und ordnet jeden Dienst einem Zweck zu. Danach folgt die Zuordnung von Verantwortlichen, Datenflüssen und technischen Abhängigkeiten.
Bei einem historisch gewachsenen Shop kann die Reihenfolge so aussehen:
- Inventar erstellen: Alle Skripte, Pixel, eingebetteten Videos und Analysewerkzeuge werden erfasst.
- Abhängigkeiten markieren: Das Team trennt Warenkorb, Login, Checkout, Statistik und Werbung.
- Tags umstellen: Optionale Tags erhalten klare Trigger auf Basis des Consent State.
- Widerruf testen: Nach einer Änderung dürfen deaktivierte Zwecke nicht weiter feuern.
- Rollout kontrollieren: Monitoring und Stichproben prüfen die Produktivumgebung nach dem Start.
Ein SaaS-Projekt stellt zusätzliche Fragen. Gilt eine Präferenz über mehrere Subdomains? Wie erhalten Backend-Prozesse die Information, dass ein Zweck nicht freigegeben wurde? Werden Events aus einer mobilen Anwendung und einer Weboberfläche gemeinsam verarbeitet? Solche Fragen gehören in die Architektur, nicht erst in die Abnahme des Banners.
Die Nutzerperspektive darf dabei nicht untergehen. Laut BfDI-Datenbarometer-Auswertung zu Cookies und Einwilligungsverwaltung können nur 43 % der befragten erwachsenen Internetnutzer genau erklären, was Cookies sind. Gleichzeitig können sich 66 % eine zentrale Cookie-Manager-Lösung vorstellen, und 83 % wünschen sich anwendungsübergreifende Präferenzen. Die Zahlen zeigen eine verständliche Erwartung: Nutzer wollen Kontrolle, ohne auf jeder Website dieselbe Grundsatzentscheidung neu zusammensetzen zu müssen.
Migrationshinweis: Übernimm alte Tags nicht einfach in die neue CMP. Prüfe zuerst, ob Zweck, Anbieter, Datenfluss und Auslösezeitpunkt überhaupt noch zusammenpassen.
Für die Umsetzung komplexer Bestandslandschaften bietet sich eine Begleitung bei IT-Integrationen und SaaS-Migrationen an. Entscheidend bleibt ein dokumentierter Rollout mit Testumgebung, Verantwortungsmatrix und wiederholbarer Prüfung nach Änderungen.
Best Practices für DSGVO-konformes und zukunftssicheres Consent Management
Ein gutes System lässt sich von außen prüfen. Du solltest nicht nur fragen, ob ein Banner erscheint, sondern ob jede Entscheidung bis zum letzten beteiligten Dienst durchgereicht wird. Das gilt für Website, Tag Manager, Server, CRM und gegebenenfalls Werbeplattformen.
Die kompakte Prüfliste
- Gleichwertige Auswahl: Akzeptieren, Ablehnen und individuelle Einstellungen sind ohne manipulative Gestaltung erreichbar.
- Klare Zwecke: Statistik, Marketing und Personalisierung werden verständlich getrennt beschrieben.
- Transparente Anbieter: Drittanbieter, Datenarten, Speicherdauer und mögliche Drittlandübermittlungen sind auffindbar.
- Blockierung vor Opt-in: Optionale Tags und Speicherzugriffe starten erst nach passender Einwilligung.
- Nachweisbare Zustände: Consent-Logs halten Auswahl, Version, Zeitpunkt und spätere Änderungen fest.
- Einfacher Widerruf: „Einwilligung ändern“ bleibt dauerhaft erreichbar und wirkt auf alle relevanten Systeme.
- Regelmässiger Audit: Neue Apps, Tags und Kampagnen werden vor dem Produktiveinsatz geprüft.
- EU-only-Fähigkeit: Hosting, Support und Datenverarbeitung passen zur gewünschten europäischen Betriebsstrategie.
PIMS als nächste Architekturstufe
Seit dem 1. April 2025 gibt es in Deutschland erstmals einen Rechtsrahmen für anerkannte Consent-Management-Services beziehungsweise PIMS nach § 26 TDDDG und der Einwilligungsverwaltungs-Verordnung. Diese Dienste sollen systemweite Einwilligungsverwaltung über Websites hinweg ermöglichen, statt Präferenzen nur in einzelnen Bannern abzulegen. Die Entwicklung wird auch in der Einordnung zu Cookie-Manager-Verordnung und Einwilligungsverwaltung als strategisches Thema sichtbar.
Für Unternehmen bedeutet das: Ein Consent State sollte möglichst strukturiert, interoperabel und maschinenlesbar sein. Wer Präferenzen heute nur in einer schwer zugänglichen Banner-Konfiguration speichert, muss später wahrscheinlich aufwendiger migrieren. Eine API-fähige Architektur kann dagegen zentrale Signale, Webpräferenzen und interne Systeme besser verbinden.
Küstermann Media GmbH arbeitet in Webentwicklung, SaaS, Integrationen und EU-only-Cloud-Umgebungen mit solchen Architekturfragen. Eine Webdesign-Agentur in Münster und NRW kann Consent deshalb als Bestandteil des gesamten digitalen Produkts behandeln, nicht als nachträglich aufgesetzte Oberfläche.
Beginne jetzt mit einem Consent-Audit deiner Website. Lass alle Speicherzugriffe, Tags und Drittanbieter erfassen, prüfe die Zustände ohne Einwilligung und nach Widerruf und erstelle daraus eine umsetzbare Migrationsliste. So wird aus einem Cookie-Banner ein belastbares Consent-State-System, das Datenschutz, Technik und Nutzervertrauen gemeinsam trägt.