Die Website ist online, das Zertifikat wurde im Hosting-Panel hochgeladen, und trotzdem zeigt der Browser eine Warnung. Oder der Launch funktioniert zunächst, bis ein Intermediate-Zertifikat fehlt, ein Redirect nur teilweise greift oder die automatische Erneuerung an einer geänderten Subdomain scheitert. Genau dort beginnt die eigentliche Arbeit beim SSL Zertifikat installieren.
Ein Zertifikat verschlüsselt nicht automatisch jede Verbindung und bleibt nicht ohne Pflege gültig. Installation, private Schlüssel, Zertifikatskette, TLS-Konfiguration, HTTPS-Weiterleitung, Monitoring und Renewal gehören zusammen. Dieser Praxisguide zeigt die Abläufe für OpenSSL, Apache, Nginx, Plesk, cPanel und Docker, mit Befehlen, typischen Fehlern und einer Betriebsroutine, die auch bei vielen Domains zuverlässig funktioniert.
Inhaltsverzeichnis
- Warum ein SSL Zertifikat installieren heute mehr bedeutet als nur Verschlüsselung
- CSR und privaten Schlüssel sauber erzeugen
- Let's Encrypt versus kommerzielle Zertifikate im Vergleich
- Installation auf Apache, Nginx, Plesk, cPanel und Docker
- TLS-Konfiguration und sichere Härtung des Servers
- Automatisierung, Renewal und ein Praxisbeispiel aus dem Agenturalltag
- Fehlerbehandlung und Verifikation der Installation
Warum ein SSL Zertifikat installieren heute mehr bedeutet als nur Verschlüsselung
Die Anforderungen an SSL-Zertifikate haben sich stark verändert. Ein SSL-Zertifikat, technisch meist ein TLS-Zertifikat, bestätigt die Identität einer Domain und ermöglicht eine verschlüsselte Verbindung. Das Schloss im Browser reicht als Sicherheitsprüfung jedoch nicht aus. Browser kontrollieren unter anderem Gültigkeit, Hostname, Vertrauenskette und Protokollverhalten. Eine fehlerhafte Konfiguration führt trotz Zertifikat zu Warnungen, ungeschützten Ressourcen oder nicht vertrauenswürdigen Verbindungen.
Die Entwicklung lässt sich an der Bundesverwaltung ablesen. Im Januar 2018 unterstützten laut Bundestagsdrucksache zur HTTPS-Nutzung in der Bundesverwaltung 135 von 513 untersuchten Domains, also rund 26 Prozent, HTTPS. In einer späteren Auswertung waren 84,6 Prozent von 2.997 verwendeten Domains der Bundesbehörden HTTPS-fähig, und 68,4 Prozent leiteten automatisch auf HTTPS weiter. Das Zertifikat bildet damit nur die Grundlage. Erst eine vollständige Kette, korrekte Redirects und die Aktivierung auf allen relevanten Endpunkten machen HTTPS im Betrieb wirksam.
Seit März 2026 sind öffentliche TLS-Zertifikate in der Praxis auf 200 Tage begrenzt. Dadurch steigen die Renewal-Zyklen, während manuelle Abläufe schneller zum Ausfall führen. Renewal-Automatisierung, Ablaufüberwachung und ein getesteter Rollback gehören deshalb bereits bei der Erstinstallation zur Planung.
Der operative Mindestumfang
Beim Rollout müssen mehrere Aufgaben zusammenpassen:
- Kette prüfen: Serverzertifikat und passendes Intermediate-Zertifikat vollständig ausliefern.
- TLS härten: Veraltete Protokolle und unsichere Cipher aus der Produktionskonfiguration entfernen.
- Redirects erzwingen: HTTP kontrolliert auf HTTPS weiterleiten, ohne Schleifen oder Ausnahmen.
- Ablauf überwachen: Warnungen auslösen, bevor ein Zertifikat abläuft.
- Deployment testen: Nach dem Renewal die Live-URL und die erwartete Kette prüfen.
Eine interne ACME- oder Haus-CA kann Kosten sparen. Schlüsselverwaltung, Berechtigungen, Rollout, Monitoring und Rückfallplanung bleiben trotzdem erforderlich. Auch aus DSGVO-Sicht genügt der Upload im Hosting-Panel nicht automatisch. Verschlüsselung gilt regelmäßig als technische Schutzmaßnahme. Fehlende Zertifikate oder schwache TLS-Versionen können daher als Sicherheitsmangel bewertet werden.
Praxisregel: Behandle die Installation als Beginn eines Lebenszyklus. Wer nur den Upload dokumentiert, dokumentiert nicht den Betrieb.
CSR und privaten Schlüssel sauber erzeugen
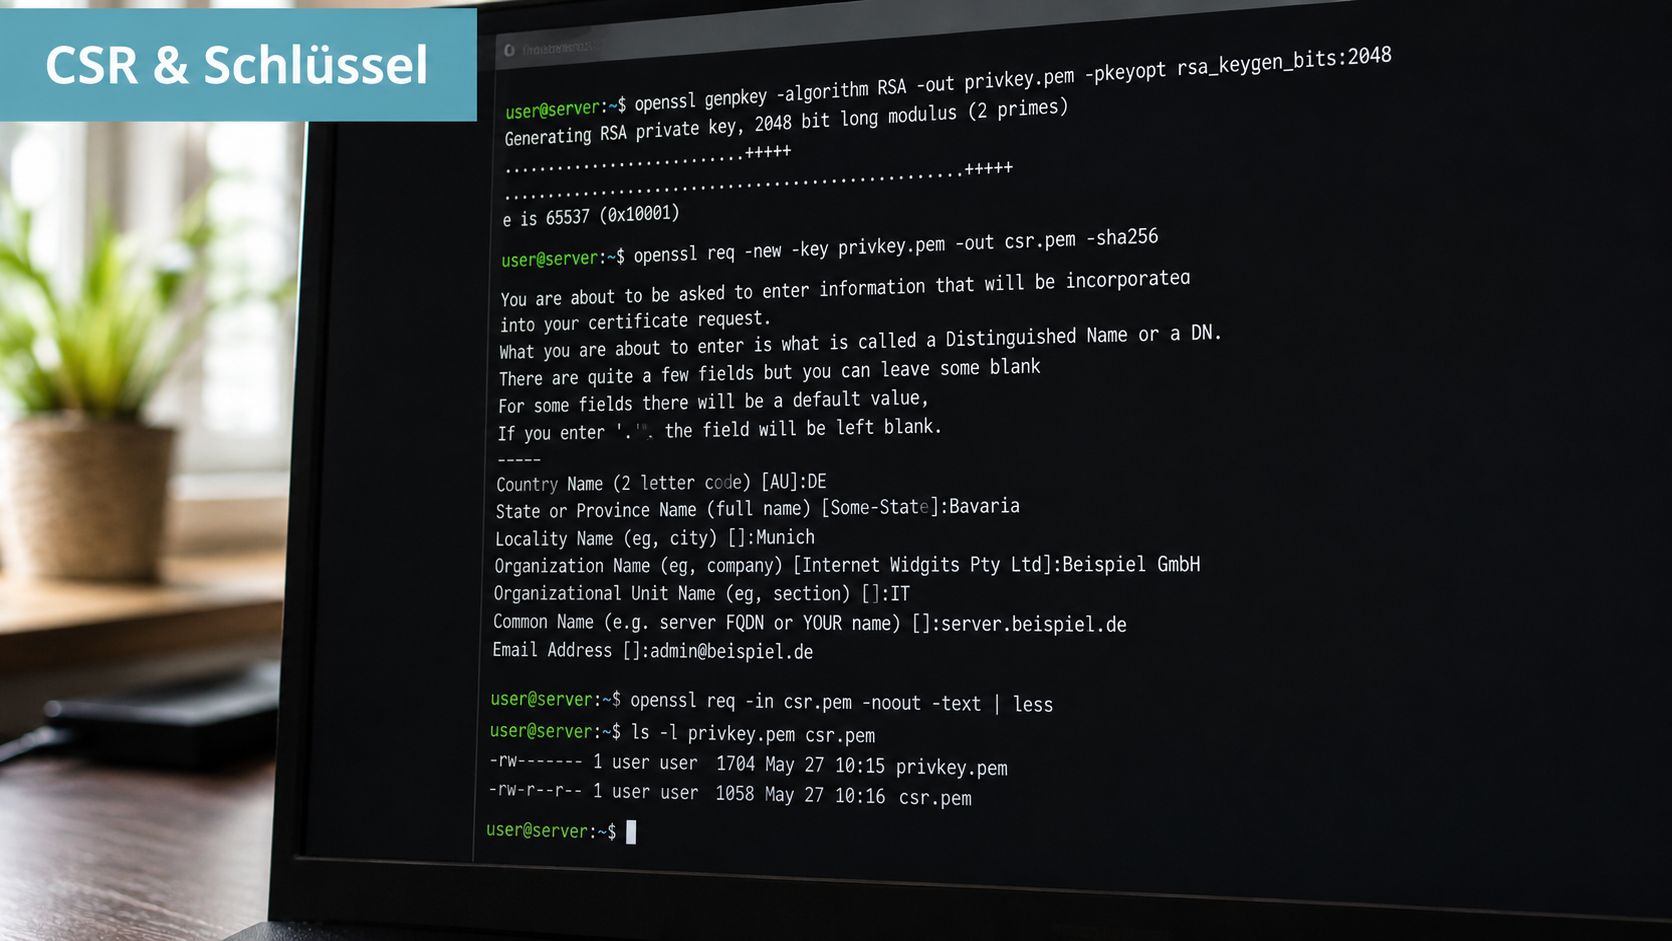
Die CSR, also die Certificate Signing Request, verbindet die Domainangaben mit dem öffentlichen Schlüssel. Der private Schlüssel gehört nicht zur CSR-Datei und darf die Maschine, auf der er erzeugt wurde, nicht verlassen. Wer den Schlüssel auf einer unsicheren Workstation generiert oder per Ticket und E-Mail verteilt, hat das zentrale Geheimnis bereits gefährdet, bevor die CA das Zertifikat ausstellt.
Für eine normale Domain mit www-Variante erzeugt OpenSSL beispielsweise einen RSA-Schlüssel und eine CSR mit SAN-Einträgen:
umask 077
openssl req -new -newkey rsa:2048 -nodes -sha256
  -keyout example.de.key
  -out example.de.csr
  -subj "/C=DE/ST=Nordrhein-Westfalen/L=Muenster/O=Beispiel GmbH/OU=IT/CN=example.de"
  -addext "subjectAltName=DNS:example.de,DNS:www.example.de"
-nodes verhindert, dass OpenSSL den Schlüssel mit einer Passphrase verschlüsselt. Das ist für automatisierte Webserver praktisch, erhöht aber die Anforderungen an Dateirechte und Systemschutz. Bei ECDSA kann die Schlüsselgenerierung alternativ so aussehen:
openssl ecparam -name prime256v1 -genkey -noout
  -out example.de-ecdsa.key

openssl req -new -sha256
  -key example.de-ecdsa.key
  -out example.de-ecdsa.csr
  -subj "/C=DE/ST=Nordrhein-Westfalen/L=Muenster/O=Beispiel GmbH/OU=IT/CN=example.de"
  -addext "subjectAltName=DNS:example.de,DNS:www.example.de"
Organisationseinträge wie C, ST, L, O und OU sind vor allem bei OV- und EV-Prozessen relevant. Die CA nutzt sie für die Validierung, nicht als Ersatz für den SAN-Eintrag. Umlaute in O oder L können bei älteren Workflows und Formularen Probleme machen. Für maximale Kompatibilität verwende ich in solchen CSR-Feldern ASCII-Schreibweise, während der rechtlich geprüfte Firmenname im CA-Prozess korrekt hinterlegt wird.
Wildcards und Kontrolle vor dem Versand
Für ein Wildcard-Zertifikat wird der SAN-Eintrag ausdrücklich mit * angelegt:
openssl req -new -newkey rsa:2048 -nodes -sha256
  -keyout wildcard.example.de.key
  -out wildcard.example.de.csr
  -subj "/C=DE/ST=Nordrhein-Westfalen/L=Muenster/O=Beispiel GmbH/OU=IT/CN=*.example.de"
  -addext "subjectAltName=DNS:*.example.de,DNS:example.de"
Ein Wildcard-SAN deckt nicht automatisch beliebig tief verschachtelte Hostnamen ab. Prüfe die ausgestellte Datei deshalb vor der Installation:
openssl req -text -noout -verify -in example.de.csr
openssl req -in example.de.csr -noout -text | grep -A1 "Subject Alternative Name"
Ein SAN-Checker kann zusätzlich kontrollieren, ob Domainnamen und erwartete Varianten enthalten sind. Speichere den privaten Schlüssel mit restriktiven Rechten, beispielsweise als root:root mit 600:
chown root:root example.de.key
chmod 600 example.de.key
Die BSI-Dokumentation zu Webseitenzertifikaten und BSI TR-03145 unterstreicht, dass technische und organisatorische Anforderungen zusammengehören. Ein ACME-Client erledigt CSR und Schlüsselgenerierung meist transparent. Trotzdem solltest du wissen, wo der Schlüssel liegt, welche SANs beantragt werden und welcher Prozess ihn später ausliefert.
Let's Encrypt versus kommerzielle Zertifikate im Vergleich
Let's Encrypt und kommerzielle Zertifikate lösen dasselbe Grundproblem, passen aber zu unterschiedlichen Betriebsmodellen. Für eine klassische Website mit automatisierbarem Serverzugang ist Let's Encrypt meist die pragmatische Wahl. Ein kommerzieller Anbieter kann dagegen sinnvoll sein, wenn ein formaler Identitätsnachweis, ein bestimmter Supportkanal oder eine vertragliche Garantie gefordert wird.
Die Validierungsstufen werden häufig verwechselt. DV bestätigt die Kontrolle über die Domain. OV ergänzt die Prüfung der Organisation. EV geht bei der geprüften Identität weiter, erzeugt aber seit der Entfernung der prominenten Browserdarstellung nicht automatisch einen sichtbaren grünen Balken. Der Mehrwert von OV und EV liegt daher in der nachgewiesenen Identität und im passenden Compliance- oder Beschaffungsprozess, nicht in einem besonderen Schloss-Symbol.
| Kriterium | Let's Encrypt | Kommerziell |
|---|---|---|
| Validierung | DV | DV, OV oder EV je nach Produkt |
| Kosten | Kostenloses öffentliches Zertifikat | Kostenpflichtig, abhängig von Zertifikat und Anbieter |
| Automation | ACME-first, gut automatisierbar | ACME verfügbar oder abhängig vom Anbieter, teils Panel-only |
| Wildcard | Nur über DNS-01 | Je nach Produkt auch ohne direkte DNS-API-Anbindung |
| Laufzeit | Üblicherweise kurz und automatisiert zu erneuern | Häufig längere Vertrags- und Verwaltungszyklen, trotzdem Ablaufkontrolle nötig |
| Support | Dokumentation und Community | Vertragliche Supportkanäle, je nach Tarif |
| Geeignet für | Websites, Entwicklungsumgebungen, Mailserver | Formale Identitätsprüfung, Managed-Umgebungen und definierte Garantieanforderungen |
Die Entscheidung hängt am Betriebsmodell
Let's Encrypt funktioniert gut für:
- Standard-Websites: Apache, Nginx und Container lassen sich mit ACME sauber automatisieren.
- Entwicklungsumgebungen: Zertifikate können ohne Einkaufsprozess reproduzierbar ausgerollt werden.
- Mailserver: Automatisches Renewal verhindert manuelle Eingriffe an wiederkehrenden Abläufen.
Kommerzielle Zertifikate passen eher zu:
- EV- oder OV-Anforderungen: Wenn eine geprüfte Organisation im Zertifikat oder Prozess verlangt wird.
- Managed Hosting ohne ACME: Ein Anbieter übernimmt Installation, aber die Plattform unterstützt keinen freien ACME-Workflow.
- Formalen Garantieanforderungen: Manche Einkaufs- oder Sponsoringprozesse verlangen vertraglich definierte Leistungen.
- Wildcards ohne DNS-API: Wenn DNS-01 organisatorisch nicht automatisierbar ist und der Anbieter einen anderen Validierungsweg erlaubt.
Versteckte Kosten entstehen auf beiden Seiten. Bei Let's Encrypt kostet nicht das Zertifikat, sondern die Automatisierung, die DNS- oder Webroot-Validierung und das Monitoring. Bei kommerziellen Zertifikaten verschiebt sich der Aufwand oft in Richtung Freigaben, manuelle Downloads, Panel-Installation und erneute Validierung. Entscheide deshalb nicht nur nach dem Preis pro Domain und Jahr, sondern danach, wer den Renewal-Prozess zuverlässig ausführt.
Installation auf Apache, Nginx, Plesk, cPanel und Docker
Die konkrete Installation hängt weniger vom Zertifikat als vom Zielsystem ab. Du brauchst fast immer drei Bestandteile: Serverzertifikat, privaten Schlüssel und Intermediate- beziehungsweise CA-Bundle. Das BSI beschreibt generische Verteilverfahren für Zertifikate in Verwaltungs-PKI-Umgebungen, und genau diese Trennung ist auch im normalen Hostingbetrieb entscheidend.
Apache und Nginx
Bei Apache aktivierst du zunächst das TLS-Modul und die gewünschte Site:
a2enmod ssl
a2ensite example-ssl.conf
Ein VirtualHost enthält dann beispielsweise:
<VirtualHost *:443>
    ServerName example.de
    ServerAlias www.example.de

    SSLEngine on
    SSLCertificateFile /etc/ssl/example/fullchain.pem
    SSLCertificateKeyFile /etc/ssl/example/example.de.key
    SSLCertificateChainFile /etc/ssl/example/chain.pem
</VirtualHost>
Je nach Apache-Version und Distribution wird die Chain bereits in fullchain.pem eingebunden. Prüfe die lokale Dokumentation, statt dieselbe Chain doppelt zu laden. Danach folgt ein Reload:
apachectl configtest
systemctl reload apache2
Für Nginx verweist ssl_certificate auf die vollständige PEM-Datei, in der Serverzertifikat und Intermediate in der richtigen Reihenfolge stehen:
server {
    listen 443 ssl;
    http2 on;
    server_name example.de www.example.de;

    ssl_certificate     /etc/ssl/example/fullchain.pem;
    ssl_certificate_key /etc/ssl/example/example.de.key;
}
Teste vor dem Ausrollen:
nginx -t
systemctl reload nginx
Ein Reload ist dem Restart vorzuziehen, weil der laufende Dienst bestehende Verbindungen kontrollierter weiterbearbeiten kann.
Panels und Container
In Plesk öffnest du Domain, SSL/TLS-Zertifikate und entweder den Let's-Encrypt-Bereich oder den Upload für ein vorhandenes Zertifikat. Bei einem manuellen Upload gehören privater Schlüssel, Zertifikat und CA-Bundle in die vorgesehenen Felder. Danach muss das Zertifikat der Domain als Standard zugewiesen werden. Für Plesk beschreibt Servercow den Installationsweg für Let's Encrypt und Wildcards, einschließlich der DNS-Validierung bei Wildcard-Zertifikaten.
In cPanel findest du kommerzielle Zertifikate unter SSL/TLS Status und Install an SSL Website. Bei Let's Encrypt übernimmt häufig AutoSSL die Ausstellung und Erneuerung. Kontrolliere trotzdem, welcher Benutzer, welche Domain und welcher Webserver tatsächlich versorgt werden.
Bei Docker läuft Certbot sinnvollerweise in einem separaten Container oder als Sidecar. Das Zertifikatsverzeichnis wird in den Webcontainer gemountet, und nginx.conf referenziert die gemounteten Pfade. Nach erfolgreicher Erneuerung muss der Webcontainer die neuen Dateien laden. Ein kontrollierter Rolling-Restart kann dabei Verbindungen besser erhalten als ein harter Komplettstopp.
| Plattform | Konfig-Datei oder UI | Zertifikatsdateien | Reload-Kommando |
|---|---|---|---|
| Apache | VirtualHost-Datei | Zertifikat, Key, Chain oder Fullchain | systemctl reload apache2 |
| Nginx | nginx.conf oder Server-Block |
Fullchain-PEM und privater Key | systemctl reload nginx |
| Plesk | SSL/TLS-Zertifikate | Uploadfelder für Key, Zertifikat, CA-Bundle | Panel-Reload oder Webserver-Reload |
| cPanel | SSL/TLS Status | Installationsdialog oder AutoSSL | Durch Panel beziehungsweise AutoSSL |
| Docker | Gemountete Volumes und Container-Konfiguration | Zertifikate im gemeinsamen Volume | Kontrollierter Container-Rolling-Restart |
TLS-Konfiguration und sichere Härtung des Servers
Ein installiertes Zertifikat kann mit einer schwachen Serverkonfiguration weiterhin ein unnötiges Risiko darstellen. Das BSI führt TLS als empfohlenes kryptografisches Protokoll und veröffentlicht technische Mindeststandards. Für neue Systeme setze ich deshalb mindestens TLS 1.2 und TLS 1.3 frei:
ssl_protocols TLSv1.2 TLSv1.3;
TLS 1.0 und TLS 1.1 gehören in einer modernen Konfiguration deaktiviert. Bei Cipher Suites orientiert sich ein belastbarer Ausgangspunkt an Mozillas Intermediate-Profil. ECDHE-Suites mit AES-GCM oder ChaCha20 bieten Forward Secrecy. RC4, CBC-Suites und statische RSA-Suites haben in einer aktuellen Standardkonfiguration nichts verloren.
Direktiven mit Zweck
| Direktive | Nginx | Apache | Empfehlung |
|---|---|---|---|
| Protokolle | ssl_protocols TLSv1.2 TLSv1.3; |
SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1 |
Nur aktuelle Protokolle erlauben |
| OCSP-Stapling | ssl_stapling on; |
SSLUseStapling on |
Statusprüfung serverseitig ausliefern |
| Stapling-Prüfung | ssl_stapling_verify on; |
Abhängig von Apache-Konfiguration | Issuer und Responder prüfen |
| HTTPS-Redirect | `return 301 | Rewrite-Regel mit Status 301 | Dauerhafte Weiterleitung verwenden |
| HSTS | add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always; |
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" |
Erst nach vollständiger HTTPS-Prüfung aktivieren |
OCSP-Stapling reduziert Abhängigkeiten während des Handshakes, ersetzt aber kein Ablaufmonitoring. Session-Tickets müssen zur verwendeten TLS- und Schlüsselstrategie passen. Alte Konfigurationen mit HPKP solltest du entfernen. HPKP ist nicht mehr zeitgemäß und kann bei Fehlkonfigurationen den Zugriff dauerhaft erschweren.
Der HTTP-zu-HTTPS-Redirect muss jede relevante Route erreichen. Ein 301 ist für die dauerhafte Migration passend, ein 302 verschleiert häufig, ob die Umstellung wirklich abgeschlossen ist. Prüfe außerdem alle Bilder, JavaScript-Dateien, Stylesheets, Fonts und API-Aufrufe auf Mixed Content. Ein Browser kann das Schloss anzeigen und trotzdem einzelne aktive Inhalte blockieren.
Zum Abschluss gehört ein externer Test, beispielsweise mit Qualys SSL Labs. Ein Ergebnis von A oder A+ ist ein sinnvoller Qualitätsindikator, aber kein Ersatz für deine eigene Prüfung von SANs, Chain, Redirects und Anwendungspfaden.
Automatisierung, Renewal und ein Praxisbeispiel aus dem Agenturalltag
Manuelle Verlängerung ist ein Risiko, das mit der neuen 200-Tage-Grenze für öffentliche TLS-Zertifikate seit März 2026 noch kritischer wird. Let's Encrypt-Zertifikate werden deshalb üblicherweise automatisiert erneuert. Entscheidend ist ein Ablauf, der Erneuerung, Validierung, Reload und Alarmierung gemeinsam abdeckt.

Renewal ist ein Deployment
Ein Certbot-Setup kann täglich prüfen, ob eine Erneuerung ansteht:
certbot renew --dry-run
systemctl list-timers | grep certbot
Der Dry Run durchläuft die Erneuerung, ersetzt aber kein Produktionszertifikat. In einem kontrollierten Setup prüfst du die Konfiguration vor dem Reload und lädst den Dienst erst nach erfolgreicher Ausstellung neu:
certbot renew
  --deploy-hook "nginx -t && systemctl reload nginx"
Bei Containern übernimmt der Hook einen gezielten Reload oder den kontrollierten Austausch des Webcontainers. Die Reihenfolge zählt: Zertifikat schreiben, Inhalt validieren, Dienst neu laden. Ein Reload vor erfolgreicher Validierung kann den laufenden Dienst mit unbrauchbaren Dateien versorgen.
Auch kommerzielle Zertifikate brauchen Monitoring, selbst wenn ihre Verwaltung über einen längeren Vertragszyklus läuft. Ein eigener Checker erfasst Ablaufdaten und sendet Eskalationen an mehrere Verantwortliche, etwa mit Warnstufen 30, 14 und 7 Tage vor dem Ablauf. Die Meldung muss in einem System landen, das tatsächlich bearbeitet wird, nicht in einem unüberwachten Postfach.
Ein Agenturbeispiel zeigt den typischen Bruch: Eine kleine Agentur hostete 40 Kundendomains auf einem Nginx-Container. Das Certbot-Renewal lief zunächst sauber. Nachdem ein Kunde eine Subdomain auf eine andere Umgebung zeigte, schlug die ACME-Challenge fehl. Das alte Zertifikat lief unbemerkt aus, am Montag meldete der Kunde: „Website zeigt Sicherheitsfehler.“
Das Team ergänzte Ablaufmonitoring, Alerting, separate Zertifikate pro Domain statt eines zentralen Wildcards und einen Post-Renewal-Smoke-Test gegen die Live-URL. Dieser prüfte Dateistatus, Issuer, Ablaufdatum, SANs und HTTP-Antwort. Bei personenbezogenen Webdiensten gehört außerdem die dokumentierte Zuständigkeit für Schlüssel, Logs und Benachrichtigungen in die DSGVO-Betrachtung.
Die Automatisierung löst die Erneuerung. Sie löst nicht die Validierung.
Nach dem Praxischeck folgt ein kurzer Blick auf den technischen Ablauf:
Fehlerbehandlung und Verifikation der Installation
Die häufigsten Fehler entstehen nicht beim Kopieren des Serverzertifikats, sondern bei der Kette, dem Format oder der Zuordnung. Eine Datei kann formal vorhanden sein und trotzdem nicht zur privaten Schlüsseldatei passen. Auch ein grünes Schloss auf einer Startseite beweist nicht, dass alle Subdomains, API-Endpunkte und Ressourcen korrekt abgesichert sind.
Die DigiCert-Anleitung zur Zertifikatsinstallation weist auf die praktische Bedeutung von Zertifikatskette und Dateiformaten hin. PEM, DER und PKCS#12 sind nicht beliebig austauschbar. Ein Apache- oder Nginx-Setup erwartet häufig PEM-Dateien, während Java-Anwendungen einen Keystore verwenden.
| Fehlerbild | Wahrscheinliche Ursache | Diagnose-Befehl |
|---|---|---|
| Browser meldet „nicht vertrauenswürdig“ | Intermediate fehlt oder ist falsch sortiert | openssl s_client -connect example.de:443 -showcerts |
| Zertifikat passt nicht zum Key | Falscher privater Schlüssel geladen | openssl x509 -noout -modulus -in cert.pem | openssl md5 |
| Datei wird nicht gelesen | PEM-, DER- oder PKCS#12-Format verwechselt | openssl x509 -in cert.pem -text -noout |
| Alte Gültigkeit bleibt sichtbar | Dienst hat nicht neu geladen | nginx -t && systemctl reload nginx |
| Nur manche Domains funktionieren | SNI oder falscher VirtualHost | openssl s_client -connect example.de:443 -servername example.de |
| Browser blockiert Ressourcen | Mixed Content | Browser-Konsole und Quellpfade prüfen |
| Renewal schlägt fehl | Challenge erreicht falsche Umgebung | ACME-Client-Log und Live-URL prüfen |
Schrittweise Endabnahme
- Kette abrufen: Nutze
openssl s_clientmit-showcertsund kontrolliere, ob Serverzertifikat und Intermediate geliefert werden. - SNI erzwingen: Ergänze
-servername, damit du den richtigen VirtualHost testest. - Zertifikat lesen: Prüfe
Issuer,Subject, SANs, Ablaufdatum und Fingerprint mitopenssl x509. - TLS-Versionen testen:
sslscan example.de:443zeigt, welche Protokolle und Cipher der Server anbietet. - Extern gegenprüfen: Hardenize und SSL Labs helfen, externe Erreichbarkeit, Chain und Konfiguration unabhängig vom Server zu prüfen.
- CT-Logs kontrollieren: Certificate-Transparency-Logs zeigen, welche öffentlich ausgestellten Zertifikate für eine Domain sichtbar geworden sind. Unerwartete Einträge gehören untersucht.
- OCSP prüfen: Kontrolliere, ob Stapling aktiv ist und der Server einen gültigen Status vom Issuer liefert.
- Anwendung testen: Öffne Login, Checkout, Formulare, API-Aufrufe und statische Assets über HTTPS.
Kritisch sind Browsermeldungen zu abgelaufenen Zertifikaten, falschen Hostnamen, ungültiger Kette, blockiertem aktivem Mixed Content und TLS-Handshake-Fehlern. Hinweise zu einzelnen optionalen Ressourcen sind anders zu bewerten, dürfen bei sicherheitsrelevanten Skripten oder Zahlungsabläufen aber nicht ignoriert werden.
Endabnahme vor dem Go-Live
- Identität: SANs enthalten alle produktiven Hostnamen.
- Schlüssel: Der private Schlüssel passt zum Zertifikat und ist geschützt.
- Chain: Die vollständige Vertrauenskette wird ausgeliefert.
- Redirect: HTTP führt mit 301 auf die korrekte HTTPS-URL.
- Härtung: Nur freigegebene TLS-Versionen und Cipher sind aktiv.
- Monitoring: Ablauf, Erreichbarkeit und Renewal-Fehler erzeugen Alerts.
- Rollback: Das vorherige funktionierende Zertifikat und die letzte Konfiguration sind wiederherstellbar.
- Smoke-Test: Die wichtigsten Nutzerpfade funktionieren nach dem Reload.
Wer ein SSL Zertifikat installieren will, sollte deshalb nicht beim grünen Schloss aufhören. Der belastbare Prozess endet erst, wenn Zertifikatskette, Serverhärtung, Redirects, Anwendung und Erneuerung gemeinsam geprüft sind. Wenn mehrere Domains, Container, Panels oder interne Freigaben beteiligt sind, lohnt sich ein standardisiertes Runbook mit Verantwortlichkeiten, Tests und Rollback-Schritten.
Wenn deine Website, Plattform oder Kundenumgebung beim SSL Zertifikat installieren mehr als einen manuellen Panel-Upload braucht, lass die bestehende TLS-Konfiguration professionell prüfen. Die Küstermann Media GmbH in Münster unterstützt Unternehmen, öffentliche Einrichtungen und Agenturen bei Webentwicklung, EU-only-Cloud-Umgebungen, Automatisierung und DSGVO-orientiertem Betrieb. Jetzt die technische SSL- und Deployment-Situation mit Küstermann Media GmbH besprechen.