Die meisten Unternehmen merken erst dann, wie wichtig das WordPress-Backend ist, wenn etwas klemmt. Inhalte lassen sich plötzlich nur noch zäh pflegen, ein Plugin-Update macht Nebenwirkungen, das Marketing wartet auf Landingpages, und die IT bekommt auf die Frage nach der Ursache nur ein Schulterzucken. Die Website läuft zwar. Aber sie ist zur Blackbox geworden.
Genau an diesem Punkt wird das WordPress Backend zu einem Architekturthema und nicht nur zu einer Redaktionsoberfläche. Für CTOs und Heads of Digital geht es dann nicht mehr um die Frage, wo man im Menü einen Beitrag bearbeitet. Es geht um Wartbarkeit, Integrationsfähigkeit, Betriebssicherheit, Datenschutz und darum, ob die Plattform mit dem Unternehmen mitwächst oder bei jeder Veränderung bremst.
Inhaltsverzeichnis
- Warum das WordPress Backend mehr als nur ein Login ist
- Die technische Architektur des WordPress Backends
- Der Admin-Bereich als Cockpit und Nadelöhr
- Backend-Entwicklung für stabile und wartbare Systeme
- Moderne Ansätze mit REST API und Headless WordPress
- Das Backend für Hochverfügbarkeit und Sicherheit härten
- DSGVO, Barrierefreiheit und Hosting in Deutschland
Warum das WordPress Backend mehr als nur ein Login ist
Montagmorgen, 8:30 Uhr. Die Redaktion bekommt im Admin-Bereich keine Änderungen gespeichert, Marketing wartet auf eine Landingpage für die Kampagne, und die IT prüft, ob ein Plugin-Update oder eine fehlerhafte Integration die Ursache ist. In solchen Situationen zeigt sich schnell, was das WordPress Backend tatsächlich ist. Kein bloßer Zugang zu /wp-admin/, sondern die betriebliche Steuerzentrale einer digitalen Plattform.
Viele Organisationen bezeichnen /wp-admin/ noch immer als „das Backend“. Für den täglichen Sprachgebrauch ist das nachvollziehbar. Für technische Entscheidungen reicht diese Sicht nicht aus. Hinter dem Login laufen Berechtigungen, Geschäftslogik, Datenbankzugriffe, Plugin-Erweiterungen, Theme-Funktionen, Schnittstellen zu Drittsystemen und serverseitige Prozesse zusammen. Wer nur die Oberfläche betrachtet, unterschätzt Aufwand, Risiko und Abhängigkeiten.
Sobald mehrere Fachbereiche auf derselben Instanz arbeiten, wird das zum Business-Thema. Redaktion braucht verlässliche Workflows, Marketing erwartet kurze Umsetzungszeiten, Vertrieb will Seiten ohne technische Reibung anpassen, und die IT muss Updates, Rechte, Sicherheit und Integrationen beherrschbar halten. Scheitert dieses Zusammenspiel, entsteht kein CMS-Problem, sondern ein Architekturproblem mit direkten Folgen für Time-to-Market, Betriebskosten und Risiko.
Für viele Unternehmen in Deutschland ist genau das keine theoretische Frage. WordPress ist in bestehenden Weblandschaften, bei Relaunches und in integrationslastigen Portalprojekten oft bereits gesetzt. Aus unserer Arbeit bei Küstermann Media sehen wir das regelmäßig im Mittelstand und in regulierten Umfeldern: Das Backend muss nicht nur Inhalte verwalten, sondern auch Freigaben abbilden, externe Systeme anbinden, Hosting-Vorgaben erfüllen und unter DSGVO-Gesichtspunkten sauber betrieben werden. Damit rückt das Thema aus der Redaktionsperspektive in die Zuständigkeit von CTO, Head of Digital und IT-Leitung.
Wenn die Website läuft, aber niemand das System wirklich kennt
Ein wiederkehrendes Muster aus Projekten ist schnell beschrieben. Die Plattform ist über Jahre gewachsen. Erst kamen Formulare und SEO-Funktionen hinzu, später Mehrsprachigkeit, Tracking, Event-Logik, Shop-Elemente oder CRM-Anbindungen. Jede Erweiterung hatte ihre Berechtigung. Zusammen entsteht daraus jedoch oft ein Geflecht, das zwar funktioniert, aber nur noch mit Glück veränderbar bleibt.
Die Risiken sind dann sehr konkret:
- Update-Risiko. Individuelle Anpassungen sind nicht dokumentiert oder an der falschen Stelle umgesetzt.
- Betriebsrisiko. Ein träger Admin-Bereich kostet Redaktionen Zeit und blockiert operative Abläufe.
- Sicherheitsrisiko. Rollen, Plugins, Altlasten und Schnittstellen wachsen ohne klare Governance.
- Integrationsrisiko. Abhängigkeiten zu CRM, ERP, Consent-Tools oder Tracking-Setups brechen bei Änderungen schneller als erwartet.
Praxisregel: Wenn niemand verlässlich benennen kann, welche Geschäftslogik im Theme, in Plugins, in der Datenbank oder in externen Diensten steckt, ist das Backend kein steuerbares System mehr.
Ein professioneller Blick auf das WordPress-Backend trennt deshalb zwischen Benutzeroberfläche und Betriebsarchitektur. Für Redakteure ist es der Arbeitsbereich. Für technische Entscheider ist es der Ort, an dem Wartbarkeit, Skalierbarkeit, Sicherheit und regulatorische Anforderungen entschieden werden.
Die technische Architektur des WordPress Backends
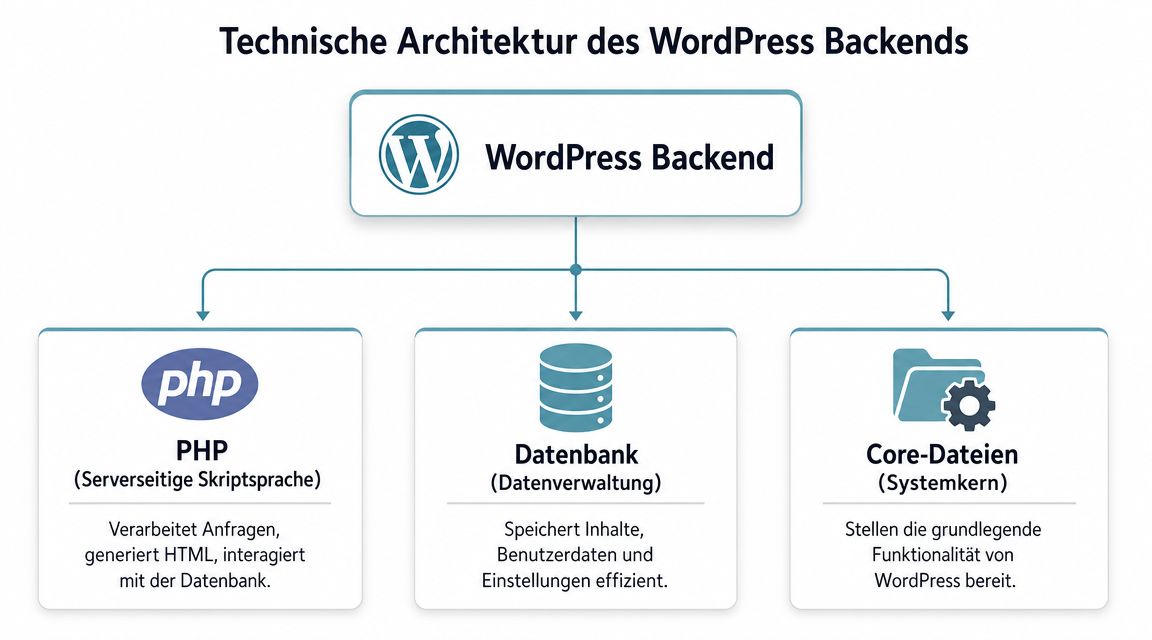
Wer über WordPress als geschäftskritisches System entscheidet, braucht ein klares Bild der technischen Basis. Sonst werden Hosting, Plugin-Auswahl, Integrationen und Sicherheitsmaßnahmen nach Bauchgefühl bewertet. Für den Betrieb zählen drei Schichten: PHP, Datenbank und WordPress Core. Genau an ihren Übergängen entstehen in Projekten die meisten Performance-, Update- und Wartungsprobleme.
Die drei Schichten im Maschinenraum
Die Datenbank speichert Inhalte, Benutzer, Einstellungen und Metadaten. PHP verarbeitet diese Daten serverseitig, führt Business-Logik aus und reagiert auf Eingaben aus dem Admin-Bereich. Der WordPress Core liefert die standardisierten Funktionen für Inhalte, Rollen, Hooks, Medienverwaltung und die gesamte Admin-Logik.
Für CTOs und Heads of Digital ist diese Trennung keine Theorie. Sie entscheidet darüber, ob sich ein System sauber erweitern lässt oder ob jede Änderung unerwartete Nebenwirkungen auslöst. In Audits bei Küstermann Media sehen wir regelmäßig denselben Fehler: Fachlogik verteilt sich gleichzeitig auf Theme-Dateien, Plugins, Optionen, Cronjobs und externe Dienste. Dann wird aus einer Website ein schwer steuerbares Betriebssystem.
| Komponente | Aufgabe | Typische Auswirkung bei Problemen |
|---|---|---|
| PHP | Führt serverseitige Logik aus, lädt Inhalte, verarbeitet Formulare und Backend-Aktionen | Langsame Requests, Timeouts, fehlerhafte Admin-Seiten |
| MySQL oder MariaDB | Speichert Inhalte, Benutzer, Optionen und Metadaten | Zähe Listenansichten, langsame Suche, stockende Schnittstellen |
| WordPress Core | Stellt die Grundfunktionen für Rollen, Inhalte, Hooks und Admin bereit | Update-Konflikte, Inkompatibilitäten, unsaubere Erweiterungen |
WordPress läuft serverseitig auf PHP und nutzt in der Regel MySQL oder MariaDB. Tabellen wie wp_posts, wp_users und wp_options tragen einen großen Teil der operativen Last. Wer dort die Struktur, Abhängigkeiten und Lastmuster nicht versteht, kann Skalierungsfragen kaum belastbar beantworten. Das gilt besonders dann, wenn Redaktionsprozesse, Schnittstellen oder ein digitaler Freigabeprozess mit Approval-Workflow direkt im Backend abgebildet werden.
Welche Tabellen und Verzeichnisse in der Praxis zählen
Architektur wird greifbar, sobald man die Stellen benennt, an denen Projekte später teuer werden. Auf Dateiebene ist vor allem wp-content relevant. Dort liegen Themes, Plugins und Uploads, also der Teil, in dem sich projektspezifische Logik fast immer konzentriert. wp-includes und die übrigen Core-Dateien gehören dagegen zur standardisierten Systembasis. Direkte Eingriffe dort verursachen Update-Aufwand und erschweren den sicheren Betrieb.
Auch in der Datenbank wiederholen sich die gleichen Hotspots:
wp_postsspeichert nicht nur Beiträge, sondern auch Seiten, Custom Post Types und viele weitere Inhaltsobjekte.wp_usersbildet die Grundlage für Benutzerverwaltung, Rollen und Rechtekonzepte.wp_optionsenthält globale Konfigurationen. Wächst diese Tabelle unkontrolliert, leidet oft der gesamte Admin-Bereich.wp_postmetawird in vielen Installationen zum Engpass, wenn Plugins große Mengen an Zusatzfeldern ohne klares Datenmodell ablegen.
Kurze Wege in der Entwicklung führen hier oft zu langen Wegen im Betrieb.
Direkte Core-Anpassungen wirken anfangs praktisch. Beim nächsten Update entstehen daraus manuelle Nacharbeit, Testaufwand und Fehler, die sich nur schwer reproduzieren lassen.
Für technische Entscheider zählt am Ende die Systemgrenze. Standardfunktionen, Projektlogik und Integrationen müssen sauber getrennt sein. Daraus folgen konkrete Architekturentscheidungen: eigene Funktionen eher als Plugin statt im Theme, klare Verantwortung zwischen Backend und externen Systemen, reproduzierbare Deployments und ein Hosting-Setup, das Lastspitzen, Datenschutzanforderungen und spätere Headless-Szenarien mitträgt. Genau dort wird aus WordPress ein wartbares digitales System statt einer Sammlung einzelner Erweiterungen.
Der Admin-Bereich als Cockpit und Nadelöhr
Der Admin-Bereich ist für viele Teams der einzige sichtbare Teil des Systems. Dort werden Inhalte freigegeben, Medien gepflegt, Benutzer verwaltet, Plugins aktualisiert und Formulare oder Produkte bearbeitet. Genau deshalb lohnt sich ein anderer Blick darauf: /wp-admin/ ist das Cockpit. Und in vielen Installationen ist es gleichzeitig das Nadelöhr.

Sobald Redaktionen sagen, dass “WordPress langsam” sei, ist oft nicht das Frontend gemeint, sondern die Arbeit im Backend. Listenansichten laden träge, das Speichern hängt, die Mediathek reagiert verzögert, und nach Plugin-Updates tauchen neue Admin-Hinweise auf, die niemand braucht. Die Folge ist nicht nur Frust. Es ist verlorene Arbeitszeit in einem geschäftskritischen Bereich.
Laut Empfehlungen zur Optimierung des WordPress-Admin-Bereichs ist der Admin-Bereich ein häufiger Engpass. Empfohlen werden unter anderem eine aktuelle PHP-Version, Datenbank-Tuning, Plugin-Hygiene und das Begrenzen von Post-Revisions. Das passt zu dem, was man in gewachsenen Installationen regelmäßig sieht.
Wo der Admin-Bereich im Alltag ausbremst
Drei Ursachen tauchen besonders oft auf:
- Zu viele operative Plugins. Nicht jedes Plugin ist schlecht. Problematisch wird es, wenn mehrere Erweiterungen dieselben Hooks nutzen, eigene Dashboards einblenden oder Admin-AJAX überstrapazieren.
- Ungepflegte Redaktionsdaten. Viele Revisionen, große Options-Einträge, voluminöse Metafelder und alte Entwürfe verlangsamen typische Arbeitsabläufe.
- Unscharfe Rollen und Workflows. Wenn Redakteure in Menüs arbeiten, die sie gar nicht brauchen, steigt die Komplexität unnötig. Gerade bei Freigaben hilft ein klar definierter Approval Workflow für strukturierte Inhalte und Freigaben, damit Bedienung und Governance nicht gegeneinander laufen.
Ein praktisches Beispiel: In einer typischen Unternehmensseite braucht die Redaktion vielleicht Beiträge, Seiten, Medien und Formulare. Wenn zusätzlich Shop-Menüs, SEO-Suiten, Theme-Optionen, Analytics-Widgets, Marketing-Automation und mehrere Seitenersteller im Admin auftauchen, wird das Cockpit zur überladenen Konsole.
Wie man Engpässe sichtbar macht
Viele Teams versuchen das Problem mit noch einem Optimierungs-Plugin zu lösen. Das funktioniert selten dauerhaft. Sinnvoller ist es, zuerst sichtbar zu machen, welche Requests langsam sind, welche Plugins im Admin mitlaufen und welche Datenbankabfragen auffällig werden.
Hilfreich sind in der Praxis vor allem diese Prüfungen:
- Admin-AJAX beobachten. Wiederkehrende Hintergrundaufrufe verraten schnell, ob Plugins permanent Last erzeugen.
- Heartbeat-Verhalten prüfen. Nicht jeder Takt ist problematisch, aber unnötige Aktivität kostet Ressourcen.
- Plugin-Liste kritisch ausdünnen. Wenn eine Funktion kaum genutzt wird, sollte sie nicht dauerhaft Last verursachen.
- Redaktionspfade messen. Entscheidend ist nicht die Theorie, sondern ob das Bearbeiten, Speichern und Freigeben im Alltag sauber läuft.
Ein schneller Startseiten-Score bringt wenig, wenn die Redaktion zehn Sekunden auf das Speichern einer Seite wartet.
Wer den Admin-Bereich so behandelt wie ein operatives System statt wie ein Nebenprodukt, verbessert nicht nur die Technik. Er schafft verlässlichere Prozesse für Content, Kampagnen und Produktdaten.
Backend-Entwicklung für stabile und wartbare Systeme
Die eigentliche Qualität eines WordPress-Backends zeigt sich selten im sichtbaren Interface. Sie zeigt sich Monate später. Dann, wenn Core-Updates eingespielt werden, wenn ein CRM ersetzt wird, wenn ein neues Formular an ein ERP andocken soll oder wenn mehrere Dienstleister im selben System arbeiten müssen.
An diesem Punkt trennt sich schnelle Umsetzung von sauberer Umsetzung. WordPress lässt vieles zu. Das heißt aber nicht, dass alles, was kurzfristig funktioniert, auch wartbar ist. Die stabile Variante orientiert sich an den Konventionen des Systems. Die riskante Variante klebt Geschäftslogik in Theme-Dateien, Template-Snippets oder einzelne Plugin-Hacks.
Quick Fix oder saubere Erweiterung
WP Engine beschreibt die Backend-Entwicklung in WordPress als Arbeit, die starke PHP- und MySQL-Kenntnisse, WordPress-Konventionen und die Plugin API voraussetzt. Außerdem müssen neue Funktionen getestet und fortlaufend gewartet werden. Genau dieser Punkt ist für Integrationen mit CRM- oder ERP-Systemen entscheidend. Die Einordnung findet sich in der Einführung zur WordPress-Entwicklung mit Fokus auf Plugin API und Wartung.
In der Praxis lohnt sich die Unterscheidung:
| Ansatz | Kurzfristig | Langfristig |
|---|---|---|
| Code direkt im Theme | Schnell umsetzbar | Gefährdet Update-Fähigkeit und Theme-Wechsel |
| Änderungen in fremden Plugins | Vermeidet zunächst Zusatzaufwand | Bricht bei Updates oder erschwert Support |
| Eigenständiges Custom Plugin | Braucht mehr Architekturdisziplin | Wartbar, testbar, sauber versionierbar |
Wenn Geschäftslogik in Templates landet, entsteht fast immer ein Folgeproblem. Dann hängt eine fachliche Funktion plötzlich an einem Design-Entscheid. Ein Relaunch wird kompliziert, weil niemand Theme und Business-Logik sauber trennen kann.
Ein praxisnahes Integrationsmuster
Ein vernünftiges Muster für mittelständische Unternehmen sieht meist so aus:
- WordPress bleibt Content- und Prozessoberfläche. Redaktionen und Fachbereiche arbeiten in bekannten Masken.
- Geschäftslogik wandert in ein eigenes Plugin. Dort liegen Hooks, Validierungen, API-Clients und Mapping-Regeln.
- Externe Systeme werden über klar definierte Schnittstellen angebunden. Nicht per Schnellschuss in Template-Dateien, sondern mit nachvollziehbaren Zuständigkeiten.
- Fehlerbehandlung und Logging werden mitgedacht. Wenn eine Schnittstelle ausfällt, darf nicht das ganze Backend unbenutzbar werden.
Ein Beispiel aus der täglichen Architekturarbeit: Ein Hersteller möchte Produktstammdaten aus einem ERP in WordPress sichtbar machen und redaktionell anreichern. Die schlechte Lösung wäre, Daten bei jedem Seitenaufruf irgendwo im Theme zusammenzubauen. Die bessere Lösung ist ein separates Plugin, das Daten gezielt synchronisiert, validiert und im Backend nachvollziehbar bereitstellt.
Küstermann Media GmbH setzt bei solchen Aufgaben auf genau diese Trennung aus Content-Oberfläche, Integrationsschicht und dokumentierter Betriebslogik, ergänzt um Backups, Performance-Optimierung und technische Dokumentation als Betriebsbausteine.
Sauber entwickelte Plugins kosten am Anfang mehr Disziplin. Dafür bleibt das System änderbar, wenn Prozesse, Teams oder Drittsysteme sich verändern.
Für CTOs ist das vor allem eine TCO-Frage. Die billige Abkürzung ist selten günstig, sobald Wartung, Updates und Integrationen zusammenkommen.
Moderne Ansätze mit REST API und Headless WordPress
Nicht jede WordPress-Installation muss als klassisches Gesamtpaket aus Backend, Theme und Frontend betrieben werden. In vielen Projekten ist es sinnvoller, WordPress als Content Hub zu behandeln und Inhalte über die REST API an andere Frontends auszuliefern. Dann ist WordPress nicht mehr primär Website-System, sondern redaktionelles Backend.

Der Unterschied ist strategisch relevant. Beim traditionellen Betrieb erzeugt WordPress die Ausgabe direkt selbst. Bei einer Headless-Architektur liefert WordPress strukturierte Daten, und ein separates Frontend übernimmt Darstellung, Interaktion und oft auch Performance-Optimierung.
Monolithisch gegen entkoppelt
| Kriterium | Traditionelles WordPress | Headless WordPress |
|---|---|---|
| Rendering | Theme rendert Inhalte direkt | Separates Frontend rendert Inhalte |
| Flexibilität | Gut für klassische Websites | Gut für Web-App, App, Portal, mehrere Ausgabekanäle |
| Komplexität im Betrieb | Geringer zum Start | Höher durch zusätzliche Schichten |
| Redaktion | Vertraut und direkt | Vertraut im Backend, aber Frontend-Logik getrennt |
| Sicherheitsoberfläche | Öffentliches Frontend direkt am CMS | Bessere Trennung von Content-System und Auslieferung möglich |
Eine kurze Einordnung per Video hilft, wenn intern noch diskutiert wird, ob Headless nur ein Trendbegriff oder ein sinnvolles Betriebsmodell ist.
Headless ist besonders dann spannend, wenn Inhalte nicht nur auf einer Website landen. Ein Unternehmen kann WordPress als zentrale redaktionelle Instanz nutzen und denselben Inhalt parallel an eine Corporate Site, eine mobile App, ein internes Portal oder einen digitalen Vertriebsassistenten ausspielen. Wer solche Prozesse bereits weiterdenkt, sieht schnell die Nähe zu Systemen wie einem KI Sales Assistenten für kanalübergreifende Interaktion und Ausspielung.
Wann Headless fachlich Sinn ergibt
Headless ist nicht automatisch die bessere Wahl. Für einen Corporate-Auftritt mit normalen Redaktionsanforderungen ist ein klassischer Stack oft vernünftiger. Der Aufwand für Deployment, API-Design, Frontend-Builds und Monitoring muss wirtschaftlich begründet sein.
Sinnvoll wird die Entkopplung typischerweise in diesen Fällen:
- Mehrere Ausgabekanäle. Ein Inhalt soll an Website, App und interne Plattformen gehen.
- Spezielle Frontend-Anforderungen. Interaktive Anwendungen brauchen mehr Freiheit als ein Theme sauber leisten kann.
- Klare Sicherheits- und Betriebsgrenzen. Redaktion und öffentliche Auslieferung sollen getrennt laufen.
- Schrittweise Modernisierung. Ein Unternehmen will das bestehende Backend behalten, aber das Frontend neu denken.
Die wichtigste Abwägung lautet also nicht “Headless oder nicht”, sondern: Wo bringt zusätzliche Architektur tatsächlich geschäftlichen Nutzen, und wo erzeugt sie nur mehr Betriebsaufwand.
Das Backend für Hochverfügbarkeit und Sicherheit härten
Wenn WordPress für Leadgenerierung, E-Commerce, Portale oder redaktionische Kernprozesse genutzt wird, reicht funktional “läuft schon” nicht aus. Dann muss das System auch unter Last berechenbar bleiben, Updates kontrolliert verkraften und Angriffsflächen begrenzen. Performance, Security und Skalierung gehören in solchen Umgebungen zusammen.
VIP Learn ordnet das klar ein: Für Advanced-WordPress-Entwicklung werden 3–5 Jahre praktische Erfahrung empfohlen. Genannt werden Architekturdesign, Performance-Optimierung, Security Hardening und Skalierung für High-Traffic-Umgebungen. Außerdem werden Caching, Indexierung und kontrollierte Datenbankpflege als Hebel beschrieben, die Reaktionszeiten und Ausfallrisiken beeinflussen. Das ist in den FAQ zur Advanced-WordPress-Zertifizierung bei VIP Learn sauber benannt.
Betriebsstabilität ist ein Architekturresultat
Viele Sicherheits- und Performance-Probleme entstehen nicht durch einzelne Katastrophen, sondern durch viele kleine Architekturfehler:
- Ein Plugin macht ungebremste Datenbankabfragen.
- Eine Integrationslogik läuft synchron im Request.
- Admin-Prozesse teilen sich Ressourcen mit dem öffentlichen Frontend.
- Caching wird pauschal aktiviert, ohne kritische Pfade auszunehmen.
- Backups existieren, aber Restore-Prozesse sind nicht eingeübt.
Ein belastbares Back End WordPress arbeitet deshalb mit klaren Betriebsprinzipien. Zuständigkeiten zwischen Applikation, Datenbank und Infrastruktur werden getrennt. Lastspitzen werden antizipiert, nicht nur im Nachhinein analysiert.
Was in kritischen Umgebungen tatsächlich hilft
In Audits und Relaunches bewähren sich meist keine spektakulären Tricks, sondern saubere Grundlagen:
- Caching differenziert einsetzen. Nicht alles darf gleich behandelt werden. Öffentliche Inhalte, eingeloggte Bereiche und API-Antworten haben unterschiedliche Anforderungen.
- Datenbankpflege ernst nehmen. Indizes, aufgeräumte Optionen, kontrollierte Metadaten und saubere Abfragen sind keine Kür.
- Plugin-Landschaft konsolidieren. Weniger Abhängigkeiten bedeuten weniger Konfliktpotenzial.
- Rollouts absichern. Updates gehören in einen nachvollziehbaren Prozess mit Tests, Backups und Rückfalloptionen.
- Rechte und Oberflächen reduzieren. Alles, was im Backend nicht sichtbar oder ausführbar sein muss, vergrößert sonst unnötig die Angriffsfläche.
Eine Sicherheitsstrategie, die nur aus einem Security-Plugin besteht, ist in Unternehmensumgebungen zu dünn. Entscheidend sind Architektur, Prozesse und saubere Trennung von Verantwortlichkeiten.
Gerade bei Lastspitzen zeigt sich, ob ein System vorbereitet wurde. Wer Performance nur am Frontend misst, übersieht oft die kritischen internen Pfade: Checkout-Prozesse, API-Aufrufe, Importjobs, redaktionische Freigaben oder Login-nahe Funktionen.
DSGVO, Barrierefreiheit und Hosting in Deutschland
Im DACH-Raum endet Backend-Architektur nicht bei Performance und Feature-Umfang. Rechtliche Anforderungen und betriebliche Souveränität gehören fest dazu. Besonders in regulierten Branchen, bei öffentlichen Auftraggebern oder in Organisationen mit sensiblen Daten ist das Backend auch ein Compliance-Thema.

Ein Punkt wird dabei regelmäßig unterschätzt: Nicht nur das Frontend muss zugänglich und rechtlich sauber sein. Auch der Admin-Bereich selbst muss für die Menschen benutzbar bleiben, die tagtäglich damit arbeiten. Laut Einordnung zur Backend-Barrierefreiheit und zum EU Accessibility Act leben in Deutschland rund 7,9 Mio. Menschen mit anerkannter Schwerbehinderung. Außerdem gilt der EU Accessibility Act seit 2025 für viele digitale Angebote. Für Kommunen, Verbände, Bildungseinrichtungen und größere Redaktionen ist die Nutzbarkeit des Backends damit keine Nebensache.
Welche Backend-Funktionen rechtlich relevant sind
WordPress bringt für Datenschutz bereits einige nützliche Grundlagen mit. In professionellen Setups reicht es aber nicht, nur auf Standardfunktionen zu vertrauen. Relevante Punkte sind unter anderem:
- Datenexport und Löschung. Prozesse rund um Auskunft und Entfernen personenbezogener Daten müssen organisatorisch und technisch sauber unterstützt werden.
- Rechte- und Rollenkonzepte. Nicht jeder Benutzer darf alles sehen oder bearbeiten.
- Protokollierung mit Augenmaß. Logging ist hilfreich, darf aber nicht unkontrolliert sensible Daten vervielfachen.
- Einbindung externer Dienste. Consent, Tracking und Formulardaten sollten so integriert werden, dass Datenschutz nicht nachträglich zusammengesucht werden muss.
Für Vertrieb und Marketing ist die Verbindung von WordPress, Formularen, CRM und Tracking oft besonders heikel. Wer diesen Teil sauber strukturieren will, sollte die Anforderungen an Tools und Prozesse im Kontext von DSGVO im Vertrieb und bei Sales-Tools mitdenken.
Eine praxisnahe Checkliste für den Betrieb
Statt abstrakter Compliance-Debatten hilft im Alltag eine klare Prüfliste:
- Hosting bewusst wählen. Für viele Organisationen ist EU- oder Deutschland-Hosting keine Formalie, sondern Teil der Datensouveränität.
- Backend auf Tastaturbedienung prüfen. Formulare, Tabellen, Modals und Freigabewege müssen ohne Friktion bedienbar sein.
- Plugin-Auswahl nach Compliance bewerten. Nicht jedes nützliche Plugin passt in ein DSGVO-sensibles Umfeld.
- Benutzerrollen regelmäßig prüfen. Historisch gewachsene Admin-Rechte sind ein häufiges Risiko.
- Wiederherstellung testen. Backups sind nur dann belastbar, wenn ein Restore-Prozess organisatorisch und technisch funktioniert.
Wer DSGVO, Barrierefreiheit und Hosting getrennt betrachtet, verpasst den eigentlichen Punkt. Im Betrieb greifen diese Themen ineinander, weil sie alle darüber entscheiden, wie kontrollierbar und verantwortbar das System ist.
Für CTOs und Heads of Digital ist genau das die entscheidende Perspektive. Ein gutes WordPress-Backend ist nicht nur editierbar. Es ist verlässlich, wartbar, integrierbar und rechtlich tragfähig. Darauf sollte Architektur ausgerichtet sein.
Wenn Sie Ihr WordPress-Backend nicht nur administrieren, sondern strukturell verbessern wollen, lohnt sich eine technische Bestandsaufnahme. Besonders bei gewachsenen Installationen zeigen sich die größten Hebel meist nicht im sichtbaren Design, sondern in Rollenmodellen, Plugin-Abhängigkeiten, Datenbankmustern, Schnittstellen und Betriebsprozessen.