Sie sitzen vor der Google Search Console, ein neuer Dienstleister soll Einblick bekommen, und die Frage wirkt zunächst banal: einfach Zugang geben und fertig. Genau an diesem Punkt passieren in Unternehmen die meisten vermeidbaren Fehler. Login-Daten werden geteilt, Rechte zu weit gefasst oder nach Projektende nie wieder entzogen.
Für professionelle Teams ist Google Search Console Nutzer hinzufügen keine Nebensache, sondern Teil sauberer Zugriffsverwaltung. Wer mit interner IT, Marketing, Datenschutz und externer Agentur arbeitet, braucht nachvollziehbare Zuständigkeiten. Gerade im Unternehmenskontext entscheidet das darüber, ob Zusammenarbeit effizient läuft oder später zum Risiko wird.
Inhaltsverzeichnis
- Warum die professionelle Nutzerverwaltung entscheidend ist
- Die Klick-für-Klick-Anleitung zum Hinzufügen neuer Nutzer
- Inhaber, Vollzugriff oder Eingeschränkt – Die richtige Rolle wählen
- Häufige Fehler vermeiden und die Zugriffsverwaltung meistern
- Fazit – Saubere Zugriffsrechte als Fundament des Erfolgs
Warum die professionelle Nutzerverwaltung entscheidend ist
Der häufigste Anlass ist klar. Eine SEO-Agentur, ein Freelancer oder ein interner Spezialist soll auf die Search Console zugreifen. Viele Unternehmen denken dann zuerst an die schnelle Abkürzung und teilen ein bestehendes Google-Login. Genau das ist im Alltag ein No-Go, weil Verantwortlichkeiten verschwimmen und sich Zugriffe später kaum noch sauber zurückbauen lassen.
Die integrierte Nutzerverwaltung in der Google Search Console ist der professionelle Weg. Sie trennt Personen, Rollen und Zuständigkeiten voneinander. Das ist nicht nur organisatorisch sauber, sondern auch aus Sicht von Datenschutz und interner Governance deutlich vernünftiger. Wer Zugriffe einzeln vergibt, kann sie auch einzeln entziehen, dokumentieren und an reale Aufgaben koppeln.
Praxisregel: Teilen Sie nie den Hauptzugang einer Property. Vergeben Sie immer personenbezogene Rechte für genau den Zweck, der gerade notwendig ist.
Im Unternehmenskontext ist das besonders wichtig, wenn mehrere Parteien parallel arbeiten. Marketing braucht Einblick in Leistungsdaten, die IT kümmert sich um technische Themen, und eine Agentur analysiert Rankings, Indexierung oder Crawling-Probleme. Dafür muss nicht jeder alles dürfen. Genau dort entsteht Sicherheit durch begrenzte Rollen statt durch pauschalen Vollzugriff.
Wer das Thema generell aus Compliance-Sicht strukturieren will, findet in diesem Beitrag zu Datenschutz im digitalen Arbeitsalltag einen passenden Rahmen für Rechtevergabe, Nachvollziehbarkeit und Verantwortlichkeiten. Ein ähnliches Prinzip gilt auch in anderen Login-nahen Prozessen. Selbst bei Endnutzerzugängen zeigt sich, dass eine saubere Anleitung viel Ärger spart, etwa bei dieser Anleitung für den American Express Reisen Login, wo klare Schritte Missverständnisse vermeiden.
Die Klick-für-Klick-Anleitung zum Hinzufügen neuer Nutzer
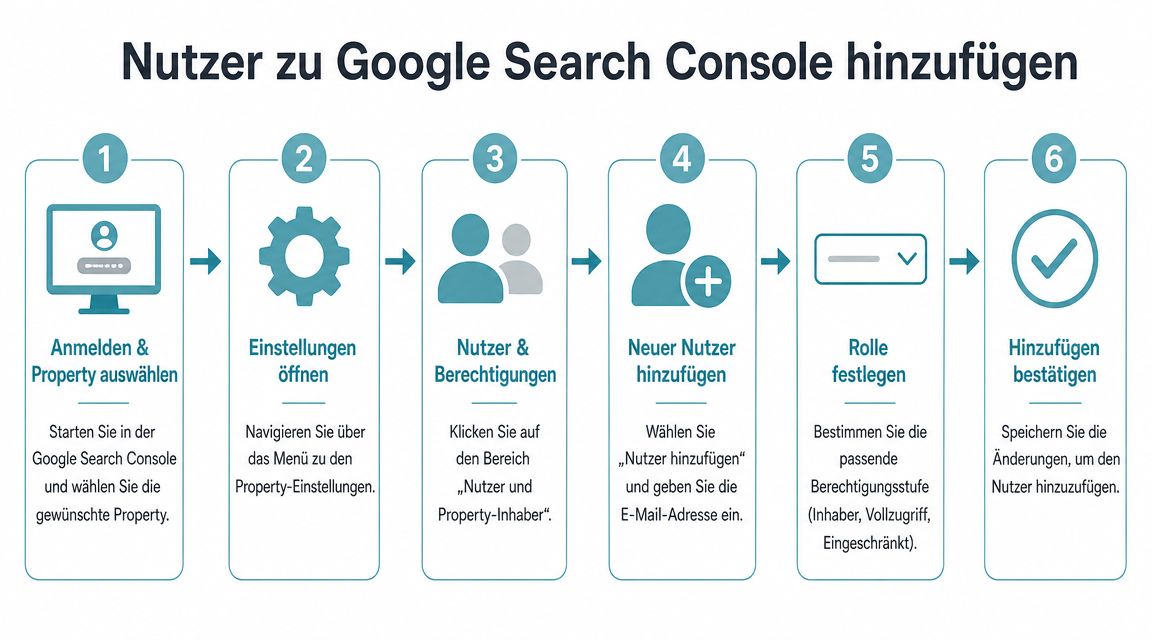
In der Praxis ist der Ablauf erfreulich klar. Für das Hinzufügen eines Nutzers in der Google Search Console ist eine UI-Prozedur mit vier definierten Schritten relevant: Property auswählen, links unten Einstellungen öffnen, Nutzer und Berechtigungen wählen und anschließend über Nutzer hinzufügen die Google-Konto-E-Mail samt Berechtigungsstufe setzen. Mehrere deutschsprachige Anleitungen bestätigen genau diesen Ablauf, was den Workflow zuverlässig macht (Seonicals zur Nutzerverwaltung in der Google Search Console).
Direkt zur Orientierung hilft dieses Schaubild:
Zuerst die richtige Property öffnen
Öffnen Sie die Google Search Console und prüfen Sie zuerst, in welcher Property Sie sich befinden. Das klingt banal, ist aber in Unternehmen mit mehreren Domains, Subdomains oder Länderauftritten eine typische Fehlerquelle. Wer in der falschen Property arbeitet, vergibt korrekt Rechte. Nur eben an der falschen Stelle.
Achten Sie dabei auf die genaue Bezeichnung in der linken Auswahl. Gerade wenn interne Teams mit Testumgebungen, Mandanten oder Relaunch-Projekten arbeiten, sehen sich Properties oft ähnlich. Vor dem Hinzufügen eines Nutzers lohnt sich daher ein kurzer Abgleich mit Domain, Projektname und Verantwortlichkeit.
Zum Bereich Nutzer und Berechtigungen wechseln
Sobald die richtige Property geöffnet ist, klicken Sie links unten auf Einstellungen. Dort finden Sie den Bereich Nutzer und Berechtigungen. Genau an dieser Stelle läuft die eigentliche Rechteverwaltung.
Die Oberfläche ist bewusst knapp gehalten. Das ist hilfreich, weil sich der Vorgang ohne technisches Spezialwissen durchführen lässt. Wer als Inhaber arbeitet, kann dort bestehende Nutzer sehen, Rollen prüfen und neue Zugänge gezielt ergänzen.
Zur visuellen Einordnung kann dieses Video nützlich sein:
E-Mail-Adresse und Berechtigungsstufe sauber setzen
Klicken Sie auf Nutzer hinzufügen und tragen Sie die E-Mail-Adresse des Google-Kontos ein. Danach wählen Sie die passende Berechtigungsstufe. Genau hier entscheidet sich, ob der Zugriff später sicher und zweckmäßig ist oder unnötig weit ausfällt.
Für operative Zusammenarbeit ist es sinnvoll, vor dem Klick kurz intern zu klären, wofür die Person den Zugang tatsächlich braucht. Soll nur analysiert werden. Soll exportiert werden. Oder geht es um einen Eigentumsübergang nach einem Agenturwechsel oder bei einer Umstrukturierung. Die technische Eingabe dauert nur kurz, die organisatorische Vorentscheidung ist der eigentliche Qualitätsfaktor.
Eine gute Rechtevergabe erkennt man nicht daran, dass alles offen ist. Man erkennt sie daran, dass jede Person genau so viel Zugriff hat, wie sie für ihre Aufgabe braucht.
Praxisbeispiel aus dem Agenturalltag
Bei einem Online-Händler aus Münster haben wir den Vorgang in einem kurzen gemeinsamen Termin begleitet. Auf Kundenseite saßen Marketing und E-Commerce mit im Call, auf unserer Seite nur die Person, die später mit den Daten arbeitet. Dadurch blieb der Prozess schlank, und gleichzeitig war sofort klar, wer welche Verantwortung trägt.
Das hat in der Praxis zwei Vorteile. Erstens entsteht kein unnötiger technischer Abstimmungsaufwand. Zweitens vermeidet man die klassische Situation, dass ein externer Dienstleister pauschal mit zu hohen Rechten ausgestattet wird, nur weil es im Termin schneller erscheint. Gerade bei wiederkehrenden SEO-Analysen reicht oft ein begrenzter Zugriff völlig aus.
Wenn Sie also nach einer verlässlichen Anleitung für Google Search Console Nutzer hinzufügen suchen, ist die UI selbst nicht die eigentliche Hürde. Entscheidend ist, dass Sie die Property sauber auswählen, die richtige Person einladen und die Rolle bewusst vergeben.
Inhaber, Vollzugriff oder Eingeschränkt – Die richtige Rolle wählen
Nicht jede Berechtigung ist gleich kritisch. In der Search Console entscheidet die Rolle darüber, ob jemand nur Daten einsehen kann oder grundlegende Kontrolle über die Property erhält. In vielen Projekten wird dieser Unterschied unterschätzt. Genau daraus entstehen später unnötige Risiken.
Google macht die Rollenlogik selbst sehr klar. Für das Hinzufügen neuer Nutzer ist bestehender Inhaberzugriff erforderlich, die Verwaltung läuft über Einstellungen > Nutzer und Berechtigungen. Google beschreibt die Struktur mit den Rollen Inhaber, uneingeschränkt und eingeschränkt als zentral für sicheres Access-Management (Google-Hilfe zu Nutzern und Berechtigungen).
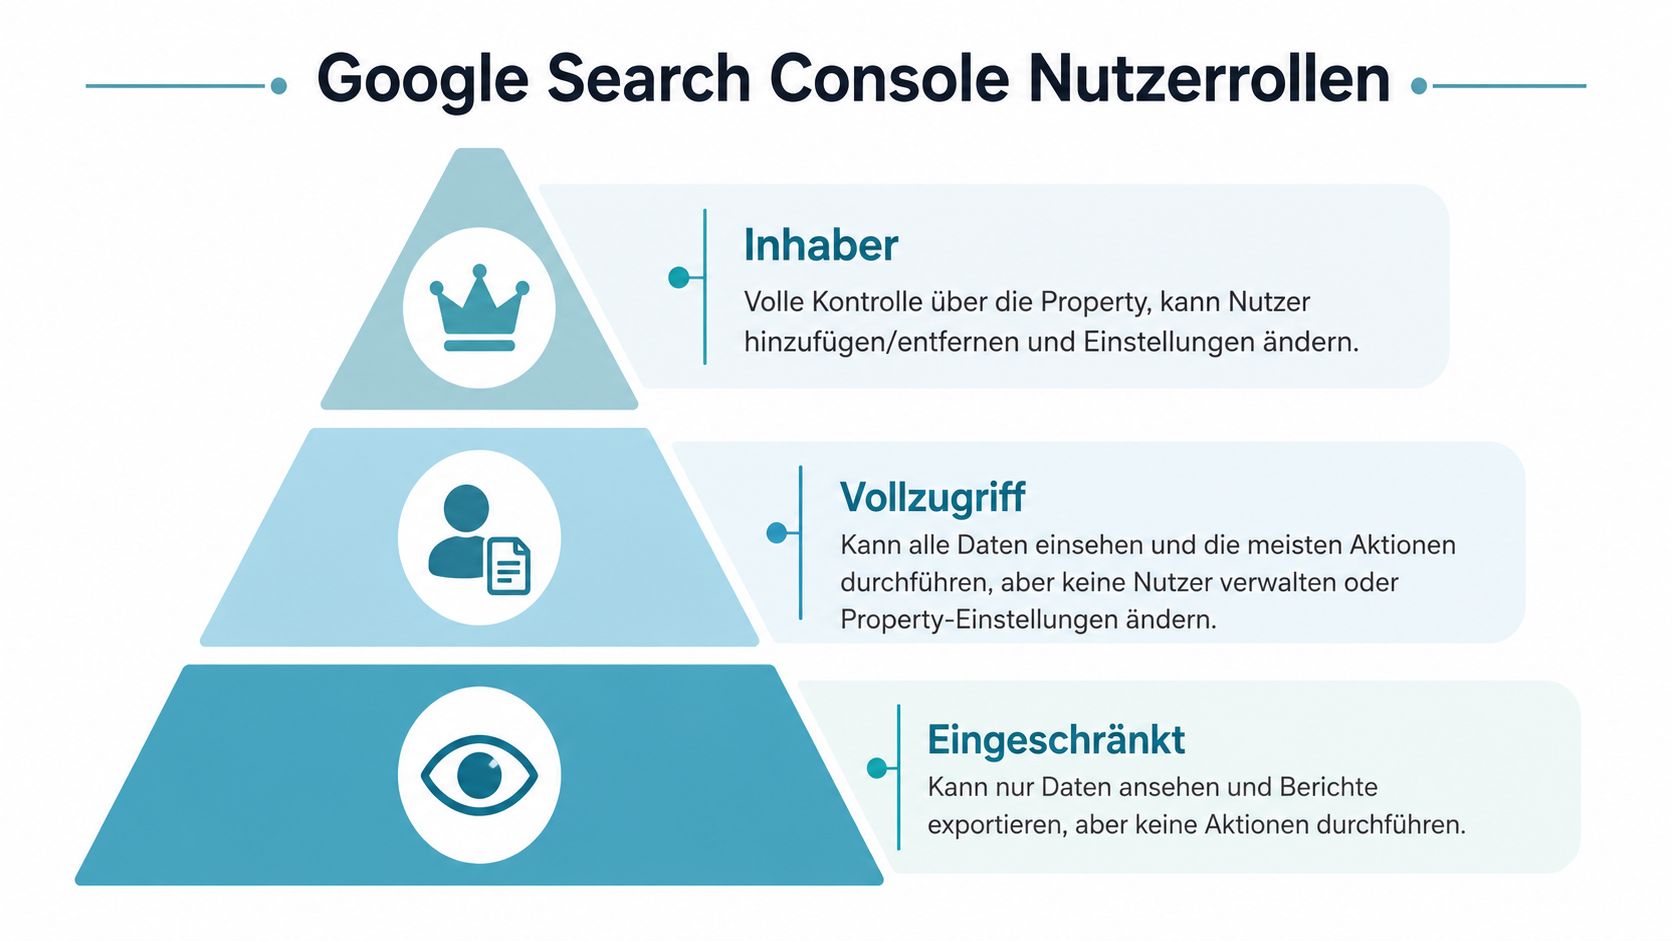
Was Google als Rollenlogik vorgibt
Inhaber haben die höchste Kontrolle. Diese Rolle ist für Personen gedacht, die eine Property administrativ verantworten und auch andere Nutzer verwalten dürfen.
Uneingeschränkte Nutzer arbeiten deutlich freier als rein lesende Personen, haben aber nicht dieselbe Kontrolle wie Inhaber. Diese Stufe ist nur dann sinnvoll, wenn operative Arbeit weiter reicht als Analyse und Reporting.
Eingeschränkte Nutzer sehen Daten mit begrenzterem Zugriff. Für viele operative SEO-Aufgaben ist genau das der sinnvollste Standard. Es gibt Einblick, ohne unnötig weitgehende Rechte zu verteilen.
Vergleich der Nutzerrollen in der Google Search Console
| Rolle | Hauptberechtigungen | Typischer Anwendungsfall |
|---|---|---|
| Inhaber | Volle Kontrolle über Daten und Einstellungen, Verwaltung anderer Nutzer | Geschäftsführung, verantwortliche interne Leitung, Eigentumsübergaben |
| Vollzugriff | Umfassende Arbeit in der Property ohne Eigentümerstatus | Erfahrene interne Fachverantwortliche, besondere operative Szenarien |
| Eingeschränkt | Daten einsehen und für Analysezwecke nutzen | SEO-Agenturen, Marketing, Reporting, Fachabteilungen |
Wer Zugriffsmodelle auch in anderen digitalen Prozessen strukturieren will, findet unter dealwerk.io zu Funktionen und Prozessabbildung einen guten Blick darauf, wie sich Rollen, Workflows und Zuständigkeiten sauber aufsetzen lassen.
Welche Rolle in welchem Szenario sinnvoll ist
Für interne Kernverantwortliche ist Inhaber richtig. Das betrifft Personen, die nicht nur mit Daten arbeiten, sondern die Property organisatorisch verantworten. Diese Rechte gehören nicht in einen breit gestreuten Verteiler.
Bei Agenturen oder externen SEO-Partnern ist Vorsicht angebracht. Für die laufende operative Arbeit fordern wir in der Regel keinen Eigentümerstatus an. Das schützt den Kunden und reduziert die Angriffsfläche. Vollzugriff oder Inhaber-Rechte für Externe sind nur in besonderen Übergabe- oder Sonderfällen plausibel.
Wer einer Agentur reflexartig Inhaberrechte gibt, spart keinen Aufwand. Er verschiebt nur das Risiko in die Zukunft.
Eine pragmatische Faustregel hat sich bewährt:
- Inhaber nur intern vergeben. Am besten an Personen mit organisatorischer Verantwortung.
- Vollzugriff gezielt einsetzen. Nur wenn Aufgaben über reine Analyse hinausgehen.
- Eingeschränkt als Standard wählen. Besonders bei externer Zusammenarbeit ist das meist die sauberste Lösung.
Der entscheidende Punkt ist nicht maximale Offenheit, sondern kontrollierte Zusammenarbeit. Gute Zugriffsverwaltung schafft Handlungsfähigkeit, ohne die Property unnötig weit zu öffnen.
Häufige Fehler vermeiden und die Zugriffsverwaltung meistern
Im Alltag scheitert der Zugriff selten an der Benutzeroberfläche. Die Probleme entstehen an den Rändern des Prozesses. Die falsche E-Mail, eine Einladung ohne Google-Konto, ein zu weit gefasstes Recht oder ein Zugang, der nach Projektende einfach bestehen bleibt.
Die wichtigste Kontrollvariable ist die Berechtigungsstufe. Für operative SEO-Teams reicht in der Regel eingeschränkter Zugriff. Zusätzlich muss die E-Mail-Adresse bereits ein Google-Konto sein, und der eingeladene Nutzer muss die Property danach in seiner Property-Liste aktivieren, sonst bleibt der Zugriff wirkungslos (Mewigo zur Search-Console-Benutzerverwaltung).
Die typischen Stolperstellen im Alltag
Ein häufiger Fehler ist die Einladung an eine Adresse, die zwar beruflich genutzt wird, aber nicht als Google-Konto eingerichtet ist. In der Übergabe wirkt dann alles erledigt, obwohl der Zugriff praktisch nicht funktioniert.
Ebenso oft wird vergessen, dass der eingeladene Nutzer die Property in seiner Umgebung noch sichtbar machen oder aktiv nutzen muss. Aus Sicht des einladenden Teams wurde der Zugang vergeben. Aus Sicht des Empfängers taucht die Property aber nicht wirksam im Tagesgeschäft auf. Das sorgt für unnötige Rückfragen und Zeitverlust.
Ein dritter Klassiker ist die falsche Rechtewahl. Gerade unter Zeitdruck landen externe Partner schnell auf einer zu hohen Berechtigungsstufe. Das wirkt zunächst bequem, ist aber organisatorisch unsauber und aus DSGVO-Sicht schwerer zu begründen als eine gezielte Minimalvergabe.
Was sich in Unternehmen bewährt
In funktionierenden Setups gilt das Prinzip der geringsten Rechte. Jede Person bekommt nur den Zugriff, den sie für ihre Aufgabe benötigt. Das ist kein Selbstzweck. Es reduziert das Risiko von Fehlbedienung, verkürzt Abstimmungen und schafft im Zweifel eine klarere Nachvollziehbarkeit.
Für Vertriebs-, Marketing- und Tool-Landschaften mit personenbezogenen Daten lohnt sich dazu auch ein Blick auf DSGVO-Fragen bei Sales- und Marketing-Tools. Die Logik ist übertragbar. Je präziser Rechte geschnitten sind, desto leichter lassen sich Verantwortlichkeiten intern vertreten.
Bewährt haben sich vor allem diese Arbeitsroutinen:
- Zugriffe an Rollen statt an Personenwünsche koppeln. Nicht fragen, was bequem ist, sondern was für die Aufgabe nötig ist.
- Offboarding fest einplanen. Wenn Agenturen wechseln oder Mitarbeitende ausscheiden, sollten Search-Console-Rechte aktiv geprüft und bereinigt werden.
- Freigaben dokumentieren. Schon eine einfache interne Notiz, wer warum Zugriff erhalten hat, hilft später enorm.
- Eigentümerrechte zurückhaltend vergeben. Diese Rolle gehört in verantwortliche Hände und nicht in operative Routine.
Merksatz für den Alltag: Der beste Zugriff ist nicht der weiteste, sondern der präziseste.
Ein Fall aus der Praxis
Ein Unternehmen kam auf uns zu, weil niemand mehr sinnvoll auf die Property zugreifen konnte. Der einzige maßgebliche Zugang lag faktisch bei einer Person, die nicht mehr im Unternehmen war. Fachlich war die Search Console wichtig, organisatorisch war der Zugang aber nicht sauber abgesichert worden.
Solche Fälle sind unangenehm, weil sie Zeit kosten und Verantwortungslücken offenlegen. Hätte das Unternehmen seine Inhaberschaft frühzeitig breiter intern verankert und Rechte regelmäßig geprüft, wäre die Situation deutlich entspannter gewesen. Gerade bei Übergängen, Agenturwechseln oder personellen Veränderungen zeigt sich, ob Zugriffsverwaltung nur technisch oder wirklich professionell gedacht wurde.
Für die Praxis heisst das:
- Eigentumsverhältnisse intern absichern. Zugänge dürfen nie nur an einer einzelnen operativen Person hängen.
- Externe auf das notwendige Maß beschränken. Das schützt beide Seiten.
- Rechte regelmässig prüfen. Besonders nach Relaunches, Teamwechseln und Anbieterwechseln.
Saubere Zugriffsverwaltung ist deshalb kein Verwaltungskleinkram. Sie ist ein operativer Sicherheitsprozess, der SEO-Arbeit erst belastbar macht.
Fazit – Saubere Zugriffsrechte als Fundament des Erfolgs
Wer in der Google Search Console Nutzer hinzufügen will, erledigt technisch nur wenige Klicks. Organisatorisch steckt deutlich mehr dahinter. Es geht um klare Verantwortlichkeiten, begrenzte Rechte und eine Zusammenarbeit, die auch nach Monaten noch nachvollziehbar bleibt.
Die wichtigste Entscheidung ist fast nie das Hinzufügen selbst, sondern die Wahl der passenden Rolle. Im Alltag funktioniert ein schlankes Modell am besten: interne Verantwortung klar verankern, externe Partner nur mit dem nötigen Zugriff ausstatten, Rechte regelmässig prüfen und Altlasten konsequent entfernen.
Für Unternehmen mit mehreren Marken, vielen Properties oder gewachsenen Teamstrukturen wird dieses Thema schnell strategisch. Dann reicht eine reine UI-Routine nicht mehr aus. Prozesse, Zuständigkeiten und Dokumentation müssen zusammenpassen. Genau dann zeigt sich, ob Suchmaschinen-Daten professionell verwaltet werden oder nur irgendwie erreichbar sind.
Gute SEO-Zusammenarbeit beginnt nicht mit einem Audit. Sie beginnt mit sauber vergebenen Rechten.
Auf der nächsten Reifestufe spielt auch die Search Console API eine Rolle, etwa wenn Daten automatisiert ausgewertet oder in grössere Reporting- und Monitoring-Prozesse eingebunden werden. Die Grundlage bleibt aber dieselbe: erst Rechte sauber setzen, dann skalieren.
Wenn Sie Zugriffe, Zuständigkeiten und datengestützte Marketingprozesse strukturiert aufsetzen möchten, unterstützt Sie die Küstermann Media GmbH gerne als beratungsstarker Partner. Nicht mit unnötiger Komplexität, sondern mit einem Setup, das sicher, pragmatisch und im Alltag belastbar ist.