Ein REST API Beispiel ist wie ein universeller Dolmetscher, der zwischen völlig unterschiedlichen Software-Systemen vermittelt. Stellen Sie sich einfach vor, wie Ihr Onlineshop eine neue Bestellung direkt an Ihr Warenwirtschaftssystem meldet – genau diese Art der Kommunikation läuft heute fast immer über eine REST API. Wir zeigen Ihnen, wie Sie eine solche Schnittstelle nicht nur verstehen, sondern auch selbst Schritt für Schritt aufbauen können.
Was eine REST API wirklich ist und warum sie Ihr Geschäft voranbringt
Bevor wir uns den Code ansehen, müssen wir kurz klären, was hinter dem Begriff REST API (Representational State Transfer Application Programming Interface) steckt und welchen konkreten Nutzen sie für Ihr Unternehmen hat. Im Kern ist eine REST API ein Set an Regeln und Standards, das verschiedenen Anwendungen erlaubt, strukturiert und verständlich miteinander zu sprechen – quasi eine gemeinsame Sprache für Software.
Viele Unternehmen kämpfen mit einer Landschaft aus Insellösungen:
- Ein CRM-System für den Vertrieb.
- Ein ERP-System für die Warenwirtschaft.
- Ein Webshop für den Online-Verkauf.
Ohne eine saubere Verbindung sind diese Systeme voneinander isoliert. Der Vertrieb pflegt Kundendaten von Hand ein, während der Lagerbestand im Webshop nie ganz aktuell ist. Genau hier kommt eine REST API ins Spiel.
Fallstudie: Von Datensilos zu automatisierten Prozessen
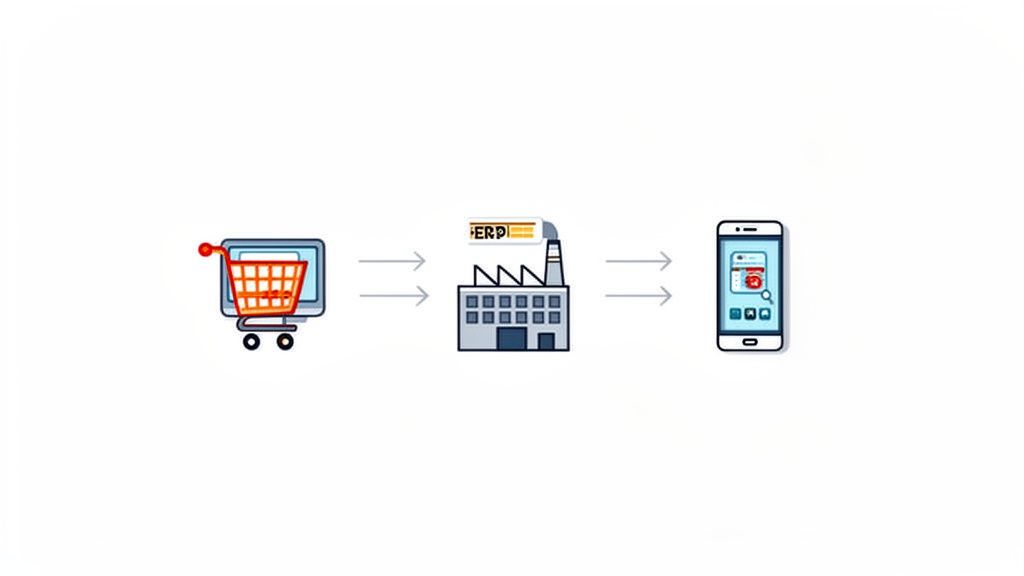
Wir hatten genau diesen Fall bei einem mittelständischen Kunden aus der Fertigungsindustrie. Das Unternehmen litt unter starren Datensilos, die alltägliche Prozesse verlangsamten und für immer wiederkehrende Fehler sorgten. Unsere Aufgabe war es, diese Insellösungen mit einer zentralen REST API zu verbinden, die wir eigens dafür entwickelt haben.
Das Ergebnis war sofort spürbar: Wenn heute ein Kunde im Webshop etwas bestellt, wird vollautomatisch ein Auftrag im ERP angelegt und gleichzeitig der Kundendatensatz im CRM aktualisiert. Kein manuelles Abtippen mehr, keine fehleranfällige Doppelpflege von Daten. Diese Automatisierung sparte der Vertriebsabteilung nachweislich mehrere Stunden pro Woche an manueller Arbeit.
Die Grundprinzipien einer REST API
Was eine REST API so erfolgreich macht, sind einige wenige, aber mächtige Grundprinzipien:
-
Ressourcen: Jede Information ist eine klar definierte „Ressource“. Das kann ein Kunde, ein Produkt oder eine Bestellung sein. Jede Ressource ist über eine eindeutige URL erreichbar, zum Beispiel
/api/kunden/4711. -
HTTP-Methoden: Standardisierte Befehle (Verben) legen fest, was mit einer Ressource passieren soll. Diese kennen Sie im Grunde schon vom Surfen im Web.
-
Zustandslosigkeit (Statelessness): Jede Anfrage an die API muss alle Informationen enthalten, die der Server für die Bearbeitung braucht. Der Server merkt sich nichts über vorherige Anfragen. Das klingt vielleicht nach einem Nachteil, ist aber ein riesiger Vorteil für die Skalierbarkeit.
Diese Tabelle fasst die fundamentalen Operationen zusammen, die eine REST API verwendet, um mit Datenressourcen zu interagieren. Jede Methode hat eine klare, standardisierte Funktion.
| Die wichtigsten HTTP-Methoden einer REST API im Überblick | |||
|---|---|---|---|
| HTTP-Methode | Aktion | Praktisches Beispiel (Ressource /benutzer) |
Erfolgs-Statuscode |
GET |
Daten abrufen/lesen | GET /benutzer/123 (ruft Benutzer mit ID 123 ab) |
200 OK |
POST |
Neue Daten erstellen | POST /benutzer (legt einen neuen Benutzer an) |
201 Created |
PUT |
Bestehende Daten vollständig aktualisieren | PUT /benutzer/123 (ersetzt alle Daten von Benutzer 123) |
200 OK |
PATCH |
Bestehende Daten teilweise aktualisieren | PATCH /benutzer/123 (ändert z. B. nur die E-Mail-Adresse) |
200 OK |
DELETE |
Daten löschen | DELETE /benutzer/123 (löscht Benutzer 123) |
204 No Content |
Das Zusammenspiel dieser Methoden macht die API so flexibel und gleichzeitig so standardisiert – ein Grund, warum sie sich branchenübergreifend durchgesetzt hat.
Eine durchdachte API-Strategie ist kein rein technisches Detail. Sie ist ein entscheidender Wettbewerbsvorteil, der Datensilos auflöst, manuelle Prozesse automatisiert und die Grundlage für zukünftige Innovationen und Skalierung schafft.
Gerade im deutschen Mittelstand ist die REST-API zu einem unverzichtbaren Werkzeug der digitalen Transformation geworden. Eine Prognose von Gartner unterstreicht das: Bis 2026 sollen über 50 Prozent aller B2B-Transaktionen über APIs laufen. Das beschleunigt den Wechsel von alten, starren Systemen hin zu modernen, flexiblen Architekturen. Mehr zur Bedeutung der API Economy für die Zukunft auf mybusinessfuture.com können Sie bei Interesse nachlesen.
In den nächsten Abschnitten steigen wir nun tief in den Code ein und bauen gemeinsam ein konkretes REST API Beispiel, damit Sie die Kraft dieser Technologie selbst in die Hand nehmen können.
Ihr erstes REST API beispiel mit Node.js und Python
Theorie ist gut und schön, aber eine API wird erst im Code wirklich lebendig. Also, lassen Sie uns die Hände schmutzig machen und ein greifbares REST API Beispiel von Grund auf bauen: eine simple API für eine To-do-Liste. An diesem kleinen Projekt sehen Sie direkt, wie die Konzepte, die wir besprochen haben, in der Praxis zusammenspielen.
In unserem Agenturalltag bei Küstermann Media setzen wir auf zwei bewährte Kombinationen: Node.js mit Express für Projekte, bei denen es auf hohe Performance und Skalierbarkeit ankommt, und Python mit Flask für schnelle Prototypen und schlanke Backends. Wir zeigen Ihnen beide Wege.
API-anfragen mit curl auf den grund gehen
Bevor wir auch nur eine Zeile Server-Code schreiben, sollten wir ein Gefühl dafür bekommen, wie sich API-Anfragen anfühlen. Mein Lieblingswerkzeug dafür ist curl – ein simples Kommandozeilen-Tool, mit dem man praktisch jede Art von Web-Anfrage absetzen kann. In Kombination mit einer öffentlichen Test-API wie JSONPlaceholder ist das unschlagbar.
Stellen Sie sich vor, Sie möchten eine Liste von „To-dos“ von einem Server abrufen. Mit curl schicken Sie eine simple GET-Anfrage an den passenden Endpunkt. So einfach geht’s:
# Eine GET-Anfrage, um eine Liste von To-Dos abzurufen
curl https://jsonplaceholder.typicode.com/todos
Was zurückkommt, ist eine lange Liste von Aufgaben im JSON-Format – direkt in Ihrem Terminal. Wollen Sie nur eine ganz bestimmte Aufgabe? Kein Problem, hängen Sie einfach die ID an die URL an:
# Eine GET-Anfrage, um ein einzelnes To-Do mit der ID 1 abzurufen
curl https://jsonplaceholder.typicode.com/todos/1
Die Antwort ist jetzt nur noch ein einzelnes JSON-Objekt, das genau diese Aufgabe beschreibt. Dieser simple Dialog ist das Herzstück jeder REST-Kommunikation.
REST API beispiel mit Node.js und Express
Jetzt wird es Zeit für unseren eigenen Server. Node.js mit dem Framework Express ist für viele unserer Projekte die erste Wahl. Es ist extrem performant, flexibel und hat ein riesiges Ökosystem.
Wir fangen klein an und erstellen einen Endpunkt, der uns eine Liste unserer Aufgaben zurückgibt. Der Einfachheit halber legen wir die Aufgaben direkt im Code ab. In einem echten Projekt würden diese Daten natürlich aus einer Datenbank kommen.
// server.js mit Express
const express = require('express');
const app = express();
const port = 3000;

// Middleware, damit unser Server JSON versteht
app.use(express.json());

// Eine einfache In-Memory-"Datenbank" für unsere To-do-Liste
let todos = [
    { id: 1, title: 'API-Konzept entwerfen', completed: true },
    { id: 2, title: 'Endpunkte implementieren', completed: false }
];

// GET-Endpunkt: Alle Aufgaben abrufen
app.get('/api/todos', (req, res) => {
    res.json(todos);
});

app.listen(port, () => {
    console.log(`API-Server läuft auf http://localhost:${port}`);
});
Um eine neue Aufgabe hinzuzufügen, brauchen wir einen POST-Endpunkt. Dieser liest die Daten aus dem Body der Anfrage, fügt sie unserer Liste hinzu und gibt die neu erstellte Aufgabe mit dem Statuscode 201 Created zurück – das ist sauberes REST-Design.
// POST-Endpunkt: Eine neue Aufgabe erstellen
app.post('/api/todos', (req, res) => {
    const newTodo = {
        id: todos.length + 1,
        title: req.body.title,
        completed: false
    };
    todos.push(newTodo);
    res.status(201).json(newTodo);
});
Ein Tipp aus unserer Agenturpraxis: Eine In-Memory-Lösung ist super für Prototypen. Aber denken Sie frühzeitig an die Persistenz. Daten, die nur im Arbeitsspeicher liegen, sind bei jedem Neustart des Servers weg. Der nächste logische Schritt ist immer die Anbindung an eine echte Datenbank, sei es PostgreSQL, MongoDB oder etwas anderes.
REST API beispiel mit Python und Flask
Flask ist das Gegenstück zu Express in der Python-Welt: ein minimalistisches „Mikro-Framework“, das sich durch seine Einfachheit auszeichnet. Es ist perfekt, um ohne viel Ballast schnell eine API zu bauen. Die Logik bleibt exakt dieselbe, nur die Syntax ändert sich.
So sieht unsere To-do-API in Python mit Flask aus:
# app.py mit Flask
from flask import Flask, jsonify, request

app = Flask(__name__)

# Unsere "Datenbank" in Python
todos = [
    {"id": 1, "title": "API-Konzept entwerfen", "completed": True},
    {"id": 2, "title": "Endpunkte implementieren", "completed": False}
]

# GET-Endpunkt: Alle Aufgaben abrufen
@app.route('/api/todos', methods=['GET'])
def get_todos():
    return jsonify(todos)

# POST-Endpunkt: Eine neue Aufgabe erstellen
@app.route('/api/todos', methods=['POST'])
def add_todo():
    new_todo = {
        "id": len(todos) + 1,
        "title": request.json['title'],
        "completed": False
    }
    todos.append(new_todo)
    return jsonify(new_todo), 201

if __name__ == '__main__':
    app.run(debug=True)
Beide Beispiele machen deutlich, wie unkompliziert sich mit modernen Frameworks die Grundpfeiler einer REST API errichten lassen. Die Konzepte – Ressourcen, Endpunkte und HTTP-Methoden – sind universell und unabhängig von der Technologie. Genau diese Grundlage erlaubt es uns, komplexe Systeme zu schaffen, die verschiedene Software-Komponenten nahtlos verbinden – eine Fähigkeit, die Sie auch in unseren vielseitigen Funktionen und Lösungen wiederfinden werden.
Dass REST-APIs so dominant sind, hat gute Gründe: Sie sind einfach und hervorragend skalierbar. Eine Prognose von Research Nester geht sogar davon aus, dass REST-APIs ihre führende Position bis 2035 behaupten werden, weil sie perfekt in Cloud-native Architekturen und zu Microservices passen. Für Agenturen sind sie deshalb ein unverzichtbares Werkzeug, um maßgeschneiderte SaaS-Lösungen und komplexe Integrationen zu bauen. Wenn Sie tiefer einsteigen möchten, lesen Sie mehr über die Prognosen für den API-Markt auf researchnester.com und entdecken Sie, wie dieser Trend die Zukunft der Softwareentwicklung prägt.
API-Sicherheit: Von Anfang an ein Muss, kein optionales Extra
Eine funktionierende API ist das eine. Eine sichere API ist aber etwas völlig anderes. Man kann es sich ganz einfach vorstellen: Eine ungesicherte Schnittstelle ist wie eine offene Haustür zu Ihren wertvollsten Unternehmens- und Kundendaten. Im Grunde eine offene Einladung für jeden, der es darauf anlegt.
Aus Erfahrung mit unzähligen SaaS-Projekten kann ich sagen: Sicherheit ist kein Feature, das man später „noch schnell“ hinzufügt. Das wird teuer, kompliziert und ist vor allem extrem riskant. Deshalb gilt bei uns eine eiserne Regel: Kein API-Endpunkt geht live, ohne eine absolut wasserdichte Authentifizierung.
Authentifizierung in der Praxis: JWT als Goldstandard
Eine der flexibelsten und heute am weitesten verbreiteten Methoden ist die Bearer-Authentifizierung mit JSON Web Tokens (JWT). Ein JWT ist im Prinzip ein digitaler, kryptografisch gesicherter Ausweis für den User. Darin stehen die wichtigsten Infos (die sogenannten „Claims“), zum Beispiel die User-ID oder bestimmte Berechtigungen.
Der Ablauf in der Praxis sieht meistens so aus:
- Ein User meldet sich ganz klassisch mit E-Mail und Passwort an einem
/login-Endpunkt an. - Der Server prüft die Daten. Passt alles, erstellt er ein signiertes JWT und schickt es an den Client (z. B. eine Web-App oder mobile App) zurück.
- Für jede weitere Anfrage an einen geschützten Bereich der API muss der Client dieses Token mitschicken. Das geschieht im
Authorization-Header, nach dem SchemaAuthorization: Bearer <token>. - Bevor der Server antwortet, prüft er bei jeder einzelnen Anfrage, ob das Token eine gültige Signatur hat. Nur dann gibt er den Zugriff frei.
Das Entscheidende hier ist die Signatur. Sie wird mit einem geheimen Schlüssel erstellt, den nur der Server kennt. Das stellt sicher, dass niemand die Daten im Token manipulieren kann, um sich beispielsweise unerlaubt Admin-Rechte zu erschleichen.
Geschützte Endpunkte in unser Beispiel integrieren
Schauen wir uns das mal konkret für unser REST API Beispiel an. Wir erweitern unsere Node.js/Express-Anwendung um einen /login-Endpunkt. Für die JWTs greifen wir auf die bewährte Bibliothek jsonwebtoken zurück.
// Zusätzlicher Code für server.js
const jwt = require('jsonwebtoken');

// WICHTIG: In einer echten App gehört der Schlüssel in eine Umgebungsvariable (z. B. .env-Datei)!
const SECRET_KEY = 'DeinSuperGeheimerSchlüsselDerNiemalsImCodeStehenSollte';

// Ein einfacher Beispiel-Benutzer für die Demo
const user = { id: 1, email: 'test@beispiel.de', password: 'password123' };

// Login-Endpunkt
app.post('/api/login', (req, res) => {
    const { email, password } = req.body;
    if (email === user.email && password === user.password) {
        // Benutzerdaten korrekt, Token erstellen
        const token = jwt.sign({ userId: user.id }, SECRET_KEY, { expiresIn: '1h' });
        res.json({ token });
    } else {
        res.status(401).send('Ungültige Anmeldedaten');
    }
});
Nachdem wir nun Tokens erstellen können, müssen wir unsere To-do-Endpunkte damit absichern. Am saubersten geht das mit einer sogenannten Middleware-Funktion. Das ist quasi ein Türsteher, der vor dem eigentlichen Endpunkt prüft, ob der Request ein gültiges Ticket (unser JWT) dabeihat.
// Middleware zur Token-Validierung
function authenticateToken(req, res, next) {
    const authHeader = req.headers['authorization'];
    const token = authHeader && authHeader.split(' ')[1]; // Format: "Bearer <TOKEN>"

    if (token == null) {
        return res.sendStatus(401); // 401 Unauthorized: Kein Token vorhanden
    }

    jwt.verify(token, SECRET_KEY, (err, user) => {
        if (err) {
            return res.sendStatus(403); // 403 Forbidden: Token ist ungültig (z.B. abgelaufen)
        }
        req.user = user;
        next(); // Alles gut, weiter zum eigentlichen Endpunkt
    });
}

// Beispiel für einen geschützten Endpunkt
app.get('/api/todos', authenticateToken, (req, res) => {
    // Dank der Middleware können wir uns hier sicher sein: Der User ist authentifiziert.
    // In req.user steht jetzt z. B. { userId: 1, iat: ..., exp: ... }
    res.json(todos);
});
Mit diesem simplen, aber sehr effektiven Mechanismus ist sichergestellt, dass nur eingeloggte User auf die To-do-Liste zugreifen können. Der große Vorteil des Middleware-Ansatzes von Frameworks wie Express ist, dass dieser Code wiederverwendbar, sauber und einfach zu warten ist. Man schreibt die Logik einmal und kann sie vor jeden beliebigen Endpunkt hängen.
Professionelle APIs brauchen Versionierung und eine saubere Fehlerbehandlung
Eine funktionierende API zu bauen, ist die eine Sache. Eine API zu schaffen, die auch unter Druck stabil bleibt und sich weiterentwickeln kann, ohne bestehende Anbindungen zu zerschießen – das ist die eigentliche Kunst. Genau hier trennt sich ein einfaches REST-API-Beispiel von einer robusten, professionellen Lösung.
Kümmern wir uns zuerst um ein durchdachtes Fehler-Handling. Für Entwickler, die eine API anbinden, gibt es kaum etwas Frustrierenderes als kryptische Fehlermeldungen. Ein pauschaler 500 Internal Server Error ohne weitere Details ist ein absolutes No-Go. Er lässt den Client im Dunkeln tappen und macht die Fehlersuche zur Qual.
Aussagekräftiges Fehler-Handling implementieren
Gutes Fehler-Handling steht auf zwei Beinen: dem richtigen HTTP-Statuscode und einer nützlichen Fehlermeldung im JSON-Body. Jeder Statuscode hat eine klar definierte Bedeutung und verrät dem Client sofort, in welcher Kategorie das Problem liegt.
In unseren Projekten hat es sich bewährt, eine standardisierte Fehler-Response zu definieren, die immer der gleichen Struktur folgt. Das macht das Parsen und die Verarbeitung auf der Client-Seite extrem vorhersehbar und einfach.
Schauen wir uns das an einem praktischen Beispiel für unser Node.js/Express-Projekt an. Fangen wir eine ungültige Anfrage ab, zum Beispiel den Versuch, ein To-do ohne Titel zu erstellen.
// PUT-Endpunkt zum Aktualisieren einer Aufgabe
app.put('/api/v1/todos/:id', (req, res) => {
    const todo = todos.find(t => t.id === parseInt(req.params.id));

    if (!todo) {
        // Ressource nicht gefunden -> 404
        return res.status(404).json({
            error: true,
            message: 'Aufgabe nicht gefunden.'
        });
    }

    const { title, completed } = req.body;
    if (typeof title !== 'string' || title.trim() === '') {
        // Ungültige Eingabedaten -> 400
        return res.status(400).json({
            error: true,
            message: 'Der Titel darf nicht leer sein.'
        });
    }

    // ... restliche Update-Logik ...
});
Hier kommen die gängigsten Fehlercodes ins Spiel:
404 Not Found: Der Klassiker, wenn eine Ressource (wie eine Aufgabe mit einer bestimmten ID) schlicht nicht existiert.400 Bad Request: Immer dann, wenn die Anfrage selbst fehlerhaft ist. Fehlende Pflichtfelder oder Daten im falschen Format sind typische Fälle.401 Unauthorized/403 Forbidden: Wie wir im Kapitel zur Sicherheit gesehen haben, sind diese für Authentifizierungs- und Berechtigungsfehler reserviert.
Ein konsistentes Fehlermanagement ist kein Luxus, sondern eine Notwendigkeit. Es spart Entwicklungszeit, reduziert Frust und macht Ihre API berechenbar. Betrachten Sie es als Teil der User Experience Ihrer API – denn genau das ist es.
API-Versionierung von Anfang an einplanen
Die Anforderungen an Ihre Software werden sich ändern. Das ist keine Frage des „Ob“, sondern nur des „Wann“. Eine API-Versionierung sorgt dafür, dass Sie Ihre API weiterentwickeln – und sogar grundlegend umbauen – können, ohne dass bei Ihren Kunden oder in Ihren eigenen Apps plötzlich alles zusammenbricht.
Ein Tipp aus unserer jahrelangen Erfahrung bei Küstermann Media: Planen Sie die Versionierung vom allerersten Tag an mit ein! Selbst wenn Sie denken, sie niemals zu brauchen. Sie später nachzurüsten, wenn bereits Dutzende Systeme an Ihre API gekoppelt sind, ist ein absoluter Albtraum.
Die gängigste und verständlichste Methode ist die Versionierung über den URL-Pfad. Dabei wird die Versionsnummer einfach Teil der URL.
- Alte Version:
/api/v1/tasks - Neue Version:
/api/v2/tasks
So ist auf den ersten Blick klar, welche Version der API angesprochen wird. In unserem Express-Beispiel lässt sich das wunderbar einfach umsetzen, indem wir die Routen gruppieren:
// Alle Routen für Version 1
app.use('/api/v1', v1Router);
// Später könnten neue Routen für v2 hinzukommen
// app.use('/api/v2', v2Router);
Dieser Ansatz hat den unschätzbaren Vorteil, dass Sie alte und neue Versionen der API parallel betreiben können. So geben Sie bestehenden Nutzern eine faire Übergangsfrist, um auf die neue Version zu wechseln, während neue Projekte bereits auf der v2 aufbauen. Genau diese Stabilität ist der Schlüssel für langlebige und vertrauenswürdige Software.
So, die API steht. Was jetzt? Ab in die Produktion damit! Der Schritt vom lokalen Code auf deinem Rechner zu einer live geschalteten Anwendung ist allerdings mehr als nur ein Upload. Hier geht es darum, eine stabile, skalierbare und vor allem sichere Umgebung für deine API zu schaffen.
Deployment-Strategien, die in der Praxis funktionieren
Die alten Zeiten, in denen man Code noch per FTP auf einen Server geschoben hat, sind zum Glück vorbei. Heutzutage gibt es deutlich smartere Methoden, die nicht nur die Wartung vereinfachen, sondern auch für viel mehr Stabilität sorgen.
Zwei Ansätze haben sich bei uns im Agenturalltag als besonders praktisch erwiesen:
- Containerisierung mit Docker: Stell dir vor, du verpackst deine komplette Anwendung – also den Code und wirklich alle Abhängigkeiten – in einen handlichen Container. Dieser Container verhält sich dann überall exakt gleich, egal ob auf deinem Laptop oder später auf einem Cloud-Server. Das ist die definitive Lösung für den Klassiker: „Aber bei mir lokal hat’s funktioniert!“
- Serverless-Architekturen (z. B. AWS Lambda): Warum einen ganzen Server mieten und verwalten, der die meiste Zeit nur Däumchen dreht? Bei Serverless lädst du einfach nur deine Funktion hoch, zum Beispiel den Express- oder Flask-Code. Die Cloud-Plattform führt den Code dann nur aus, wenn eine Anfrage reinkommt, und skaliert bei Lastspitzen von ganz allein. Für APIs mit unregelmäßigem Traffic ist das unschlagbar kosteneffizient.
Fallstudie: DSGVO-konforme Cloud für sensible Gesundheitsdaten
Als deutsche Agentur nehmen wir den Datenschutz extrem ernst. Ein Projekt hat das besonders verdeutlicht: Wir haben die komplette Infrastruktur für einen Kunden aus dem Gesundheitssektor migriert. Bei der Verarbeitung von sensiblen Patientendaten waren natürlich allerhöchste Sicherheitsstandards gefragt, um die DSGVO lückenlos zu erfüllen.
Der absolut wichtigste Punkt war von Anfang an die Wahl des Hosting-Standorts. Wir haben uns hier ganz bewusst für eine EU-Only-Cloud-Infrastruktur bei einem deutschen Anbieter entschieden. So stellen wir sicher, dass die Daten die EU physisch nie verlassen und nicht dem Zugriff ausländischer Behörden (Stichwort: CLOUD Act) ausgesetzt sind.
Die Wahl des richtigen Hosting-Partners ist keine rein technische, sondern eine strategische Entscheidung. Eine echte EU-Cloud-Infrastruktur schafft Datenhoheit und ist das Fundament für Rechtssicherheit nach DSGVO.
Darüber hinaus haben wir eine ganze Reihe technischer und organisatorischer Maßnahmen (TOMs) umgesetzt. Dazu gehörte die konsequente Verschlüsselung aller Daten, sowohl bei der Übertragung (in-transit) als auch im Speicher (at-rest). Genauso wichtig war ein striktes Rollen- und Rechtemanagement, das den Zugriff auf sensible Informationen auf das Nötigste beschränkt (Principle of Least Privilege). Dieser Fokus auf Sicherheit und Datenschutz ist kein Klotz am Bein, sondern ein echtes Qualitätsmerkmal, das Vertrauen schafft und für den langfristigen Erfolg digitaler Produkte unerlässlich ist.
Wenn du mehr über unsere Herangehensweise erfahren möchtest, schau dir unseren Beitrag zum Thema Datenschutz an.
Typische Fragen zu REST APIs aus der Praxis
Als Digitalagentur entwickeln und beraten wir tagtäglich rund um das Thema Schnittstellen. Dabei tauchen immer wieder die gleichen Fragen zu REST APIs auf. Hier haben wir die häufigsten für Sie beantwortet – mit klaren Antworten aus unserer Erfahrung, damit Sie typische Fallstricke vermeiden und ein solides REST API Beispiel für Ihr eigenes Projekt entwickeln können.
Wo liegt eigentlich der Unterschied zwischen REST und SOAP?
REST ist im Grunde ein Architekturstil, kein starres Protokoll. Er setzt auf bewährte Web-Technologien wie HTTP und nutzt meistens das flexible JSON-Format für den Datenaustausch. Das macht REST-APIs schlank und perfekt für moderne Web-Anwendungen und Apps.
SOAP ist da ganz anders. Es ist ein fest definiertes Protokoll mit einem rigiden Regelwerk, das ausschließlich auf XML basiert. Wir stoßen auf SOAP eigentlich nur noch in gewachsenen Unternehmenslandschaften, wo es oft um spezielle Sicherheitsanforderungen wie WS-Security geht oder ältere Enterprise-Systeme angebunden werden müssen. Für 99 % unserer Neuentwicklungen ist REST aber ganz klar die agilere und auch wirtschaftlichere Wahl.
Muss eine REST API immer JSON sprechen?
Nein, muss sie nicht, auch wenn JSON klar der De-facto-Standard ist. REST schreibt kein bestimmtes Datenformat vor. Man könnte theoretisch auch XML, HTML oder reinen Text verwenden.
In der Praxis hat sich JSON aber als klarer Gewinner etabliert. Es ist für Menschen und Maschinen super einfach zu lesen, wird von quasi jeder Programmersprache nativ unterstützt und sorgt für deutlich kompaktere Datenpakete als das etwas sperrige XML.
Wie dokumentiere ich meine REST API am besten?
Eine gute Dokumentation ist kein „Nice-to-have“, sondern absolut erfolgskritisch. Ohne sie wird die Anbindung für andere Entwickler zum Ratespiel.
Der Goldstandard hierfür sind Tools, die auf der OpenAPI Specification (früher als Swagger bekannt) aufbauen. Damit lässt sich eine interaktive Dokumentation erstellen, in der man die Endpunkte direkt im Browser ausprobieren kann. In unseren Projekten generieren wir diese Spezifikation oft direkt aus dem Code, um sicherzustellen, dass die Dokumentation immer aktuell ist. Das spart am Ende allen Beteiligten enorm viel Zeit und Nerven. Wer tiefer in Best Practices und weiterführende Themen einsteigen möchte, findet in unserem Blog weitere hilfreiche Artikel.
Suchen Sie einen erfahrenen Partner, der robuste und skalierbare REST-APIs für Ihr Unternehmen konzipiert und umsetzt? Küstermann Media GmbH entwickelt seit über 19 Jahren maßgeschneiderte digitale Lösungen – von der SaaS-Plattform bis zur komplexen Systemintegration. Erfahren Sie, wie wir Ihr Projekt zum Erfolg führen: https://kuestermann-media.de